스토리 홈

인터뷰

피드

뉴스

조회수 891

에이스프로젝트 삼시세끼 지원

삼시세끼는 '아침/점심/간식'을 뜻한답니다 :)에이스프로젝트에서는 직원들의 “행복한 삼시세끼”를 책임집니다!어떻게 책임지는지, 한번같이 확인해볼까요?1분 1초가 바쁜 출근시간. 매번 아침밥을 챙겨 먹는 게 너무 힘든 분들을 위해여러 종류의 김밥, 컵라면, 컵스프, 시리얼까지!에이스인들이 취향에 맞게 아침을 골라 먹을 수 있도록 아침을 준비해둔답니다!아침을 먹고 오전 업무를 열심히 하다 보면, 어느새 점심시간이네요.여기서 에이스프로젝트만의 독특한 점심 문화를 알려드릴게요!사내 메신저에 #z_lunch_delivery / #z_lunch_outsider / #z_salad 채널이 있어요.점심을 좀 더 다양하게 먹고 싶은 사람들의 니즈가 반영된 문화죠.날씨가 너무 더워서 나가서 먹기 싫은 사람들을 위한 딜리버리 채널, 밖에 나가서 산책도 하고 맛있는 메뉴도 도전해보고 싶은 사람들을 위한 아웃사이더 채널,다이어트나 운동을 위해 샐러드를 먹는 사람들을 위한 샐러드 채널까지!활발하고 자유로운 사내 메신저 채널!무조건 점심은 팀끼리 먹어야 한다든지상사의 눈치를 봐야 한다든지 하는 문화가 아닌,직원 모두가 자신이 원하는 곳에서 원하는 방식으로 식사시간을 즐기는 에이스프로젝트!업무를 열심히 하다 보면 어김없이 출출해지는 오후.당 떨어지는 에이스인들을 위해,카페테리아에는 간식이 잔뜩 있어요!회의를 많이 해서 목이 아픈 구성원에게는 목캔디를,단 것을 좋아하는 구성원에게는 초콜릿을!구운 계란에서부터 각종 과자와 핫도그, 더운 여름을 시원하게 보낼 수 있는 아이스티부터 건강차, 커피까지!골라 먹는 재미가 있다! 베ㅅ… 아니 에이스프로젝트!열심히 일하다 허기지면, 핫도그와 라면을 먹어도 된답니다!저녁 식대도 물론 제공되지만, 에이스프로젝트는 야근을 지양합니다!회사에 남아 저녁을 먹는 것보다, 가족과 친구를 만나 행복한 시간을 보내는 게 더 좋겠죠?사람은 밥심으로 사는 거죠. 밥심으로 든든하고 즐겁게 일하는 에이스인! (전 이만 간식 먹으러 총총)
조회수 1082

스푼 UX팀의 Nigel을 만나보세요!

화를 낸다고 해서 근본적인 문제가 해결되지 않더라고요"어떻게 해야 너그럽고 좋은 사람이 될 수 있나요?"가 나의 첫 질문이었다.좋은 사람이 많은 스푼 멤버들 중, 가장 '어른'의 표본 중 표본. 개인적으로 존경하고 닮고 싶은 선배이자, 동료. 입사 초, 단 한 번의 대화로 제가 입덕 하게 된 나이젤을 소개합니다.나이젤 曰: "저는 착하지 않습니다! 써니가 늘 저의 이미지 메이킹을 해주셔서 늘 감사합니다 하하.. 저는 예전에 지금과는 많이 다른 류의 사람이었어요. 사실 이렇게 바뀌도록 노력하게 된 계기가 있었어요. 스푼에 오기 전 다른 곳에서의 나이젤은 조금 과격했어요. 제 성격을 바로 드러내는 사람이었어요. 하지만 시간이 흐를수록 깨달았어요. 절대 화를 낸다고 근본적인 문제가 바뀌지 않는다는 것을요. 사람이 화를 안 낼 수는 없어요. 저도 화가 날 때가 많고 스트레스도 받지만 부드럽게 상대를 존중하며 문제를 해결하는 편이 훨씬 더 도움이 된다는 것을 알았어요."듣고 싶은 당신의 스푼 라이프프로젝트 매니저는 어떤 업무를 하나요?"저는 스푼 라디오 프러덕트 그룹에서 UX리딩을 맡고 있습니다. 간단하게 설명드리면 스푼 앱을 만드는데 어떠한 방향으로 만들 것인지 동료들과 협업하여 유저들이 조금 더 편하게 서비스를 사용할 수 있도록 돕는 일을 하고 있어요. 이벤트 또는 이슈가 발생했을 경우 개발팀, 마케팅팀 그리고 운영팀과의 커뮤니케이션을 담당하고, 업무 프로세스를 조율하는 역할입니다. 말을 많이 해야 하는 업무다 보니, 다른 성향의 많은 분들과 소통하며 커뮤니케이션 스킬이 생기는 것 같아요."개발자에서 기획자가 되기까지"저는 8-9년 정도 개발자 생활을 했었어요. 원래 기획자는 아니었어요. 개발은 정말 아무나 할 수 있는 게 아니라고 생각해요. 너무나도 어려운 직무예요. 개발자가 되는 장벽이 굉장히 쉬운 건 사실이지만 어느 정도 수준에 올라가려면 끈기와 지속적인 공부가 필요하거든요. 프로젝트 매니저로 포지셔닝이 바뀌면서 장점이 있다면 제가 개발자 출신이다 보니, 개발자의 고충을 잘 이해하고 커뮤니케이션하는데 조금은 수월하다는 것 같아요. 요즘은 UI/UX 이론과 사용자 조사 방법론에 더 관심이 생겨 강의를 들어요. 배움엔 정말 끝이 없는 것 같습니다"좋은 기획자가 되려면?"어려운 질문이네요. 사실 기획은 누구나 할 수 있다고 생각합니다. 기획 업무의 많은 부분은 관찰, 리서치, 요구사항 분석을 하고, 이후에는 프러덕트에 어떻게 적용을 할 것인지에 대해 조율하는 역할이에요. 그래서 말을 참 많이 해야 하고요. 문서 작성 및 정리도 잘해야 하는 것 같아요. 스스로가 어떤 시점에 어떤 이야기를 했는지 알고 있어야 하고요. 저는 정리를 못하는 편이지만 메모는 많이 하는 편이에요. 앱 기획자다 보니, 플로우를 정확히 알기 위해 앱을 많이 보고 버튼 하나하나 눌러보곤 합니다."동료들과의 *케미 비결이 궁금합니다.(*미디어 속 등장인물들이 현실에서도 잘 어울리는 것을 뜻하는 한국 내의 신조어로, 원래 스포츠계에서 팀 내 단결력을 의미하는 영어 단어인 케미스트리(chemistry)에서 변형되었다)"케미요? 저희 팀원분들 한 분 한 분이 참 열성적이십니다. 함께 일을 하면 시너지 효과가 납니다. 특히 Mika는 업무를 함께 하며 가장 저와 커뮤니케이션을 많이 하시는 분인데 대단하신 분이라고 생각합니다. 정말 배울 점이 많으신 분이에요. 제가 늘 많이 배우고 있어요. 정말 좋은 시점에 스푼에 와주셔서 즐겁게 감사하게 일하고 있습니다."제가 함께 일하고 싶은 사람은실력은 기본적으로 중요하다고 생각합니다. 이 곳은 프로들이 모인 자리니까요. 하지만 많은 사람들과 함께 일을 하기 위해선 결과적으로 겸손한 태도와 올바른 인성이 중요하다고 생각합니다. 결국엔 모든 것들은 사람이 하는 일이니까요. 서로를 존중해주고 시너지 효과가 나야 더 좋은 결과물을 만들어 낼 수 있다고 생각합니다.나를 한마디로 표현한다면?물 - "저는 물 같은 사람이 되고 싶어요. 도덕경을 읽어보았는데 그 내용 중에 가장 좋은 건 물과 같다는 말을 보았습니다. 어디서 모나지 않고 남들에게 편한 사람으로 살아가고 싶습니다"알고 싶은 Nigel의 이야기멋진 스타일링의 근원이 궁금합니다."스타일링이요? 7:3 비율인 것 같습니다. 제가 7 정도 입고 싶은 옷을 입으면 와이프가 3 정도 코칭을 해줍니다. 정말 아닌 옷을 입으면 이건 아닌 것 같다고 이야기해주기도 하고요. 저는 사실 쇼핑을 좋아해서 와이프가 함께 가자고 할 때 같이 가는 걸 좋아해요."스푼의 결혼 전도사 나이젤 "저는 결혼하면서 삶이 많이 바뀌고 아이들을 키우면서 스스로가 성장하고 있다고 느껴요. 그래서 결혼 전도사처럼 결혼을 하라고 좋다고 이야기하는 것 같아요. 아이들을 크는 모습을 보는 것이 가장 큰 행복입니다. 아이들과 평일에 시간을 많이 보내지 못해서 아쉬운 면이 많아요. 저희 아들이 진짜 해맑거든요. 저한테 가끔 이런 질문을 해요.아빠! 나비는 대체 왜 나는 거야?아이들의 때 묻지 않은 순수함, 어른들에겐 들을 수 없는 피드백들이 너무나도 신기하고 저를 행복하게 해요. 저는 아침 출근 전 항상 아이들에게 시 한 편을 읽어주고 나와요. 그렇게라도 아이들과 조금 더 시간을 보내려고 노력하고 주말엔 아무리 피곤해서 아이들과 밖에 나가요. 아무리 힘들어도 아이들을 보면 스트레스가 풀리고 행복해지더라고요."좋은 사람이 되기 위한 팁이 있다면"저는 좋은 사람이 되기 위해선 말투가 바뀌어야 된다고 생각해요. 그래서 어떻게 말하면 사람들한테 똑같은 말을 조금 더 부드럽고 좋게 전달할 수 있을까? 하고 고민을 많이 하는 것 같아요. 작년에 읽은 책 중에 가장 추천하고 싶고 좋아하는 책은 '말 그릇'이라는 책입니다. 말투를 많이 바꾸려고 노력을 참 많이 했어요. 원래 저를 잘 아시던 분들은 제게 너무 가식적인 것 아니냐며 또는 혹시 나이 때문에 바뀌셨냐고 많이 물어보셨어요 하하.. 물론 나이도 있다고 생각합니다. 하지만 정말 굳이 이렇게 살아서 뭐하나라고 생각이 들더라고요. 그래서 정말 좋은 사람이 되려고 노력을 많이 했고 지금도 항상 노력하고 있습니다."팀원들이 Nigel을 한마디로 표현한다면?Ella:  홍길동 - "항상 바쁘게 다니셔서!!!!!!!"Ester: 등대지기 - "화창한 날 등대에 기대 해안선을 바라보며 커피를 마실 것 같은 이미지가 떠올라서"Mika: 토끼 오빠 - "토끼 닮아서요 히히..."Mia: 수요 미식회 맛집 - "자리에 항상 사람들이 북적북적 붐비기 때문에...(만인에게 인기 만점)"Ann: RM - "BTS RM 같은 마이쿤의 리더"
조회수 1524

현대오일뱅크 선배들의 이야기 - "누구보다 자신을 믿고 힘내라!" 경영지원본부 홍보팀 전도영

입사를 준비하고 있는 후배들에게 해주고 싶은 말은?누구보다 자신을 믿고 힘내라는 말을 하고 싶습니다. 채용전형 기간 동안 ‘내가 과연 할 수 있을까’라고 생각할 수 있습니다. 주변에서 합격소식이 들려올 때마다 불안감도 커질 것입니다. 저도 그랬고요. 하지만 저는 이것이 사회라는, 그리고 현대오일뱅크라는 또 하나의 문을 열기 위한 과정이라고 생각합니다. 현대오일뱅크 입사를 준비하시는 여러분은 분명 멋진 분들입니다. 할 수 있다는 자신감을 가지고 매 전형에 차근차근 임하십시오. 분명히 현대오일뱅크의 문도 활짝 열릴 것입니다. 어깨 펴시고 힘내세요! 기다리고 있겠습니다.우리회사에 입사하기 위해 어떤 준비를 하셨나요?회사 홈페이지를 적극적으로 활용했습니다. 홈페이지는 현대오일뱅크에 대한 정보를 가장 신속하고 정확하게 볼 수 있는 곳입니다. 애뉴얼 리포트, 회사소개영상 등을 참고하면 현대오일뱅크에 대해 많은 정보를 얻을 수 있습니다. 더불어 사보도 웹진으로 게재되니 읽어보시길 바랍니다. 저도 웹진을 보면서 현대오일뱅크 내 각 부서에 대한 정보를 얻었던 기억이 있습니다. 회사에서 발간하는 책자인 만큼 조직문화나 분위기도 느낄 수 있을 겁니다. 잘 정리한 자기 PR 자료와 회사 정보를 가지고 면접에 임하신다면 좋은 결과를 얻을 수 있을 것입니다.#현대 #현대그룹 #현대오일뱅크 #경영지원본부 #홍보팀 #선배들의이야기 #현대오일뱅크공채 #현대오일뱅크채용
조회수 1696

중국기업들의 어약용문

지난 3월, 서울에 'DJI'의 해외 최초 플래그쉽 스토어가 오픈했다. 'DJI'는 2006년 중국 심천에 설립된 드론업체로 팬텀, 인스파이어, 매트리스 등의 소비자드론과 전문가용드론으로 현재 전 세계 드론 시장의 70%를 장악하고 있으며 100억 불 이상의 기업가치를 평가받고 있다.이미 전 세계 15개국에 지사를 내고 영업을 하고 있는 'DJI'가 유독 한국을 왜 제1호 플래그쉽 스토어의 입지로 선택했을까? 플래그쉽 스토어를 오픈하며 'DJI'가 열었던 기자간담회의 내용을 보면 명확해진다. 한국의 제한된 시장 구조상 매출 확대의 목표가 아닌, 수도권에 집중된 마니아들을 결속해 드론의 저변확대를 위한 커뮤니티를 조성하며, 한국이 주도하고 있는 엔터테인먼트 컨텐츠 제작 생태계에 깊숙이 들어가 드론을 주요 요소로 만들면서 진화시키고 싶은 것이다. 최근에 중국기업들과 한국 컨텐츠 제작사가 사전제작을 통해 큰 성공을 거둔 '태양의 후예'의 사례를 보면, 엔터테인먼트 컨텐츠는 중국이 한국에서 얻을 수 있는 매우 중요한 비즈니스 요소임을 알 수 있다. 대륙의 실수라는 유행어를 만든 '샤오미'도 공식적으로 한국 진출을 했다. '특허'라는 장벽이 있어서 스마트폰/TV 사업은 국내에 들어오지 않았지만, 소형 가전과 다양한 액세서리를 가지고 한국 지사를 오픈하며 본격적으로 영업과 기술서비스를 시작했다. 온라인 마케팅도 본격화하면서 한국 안방에서 샤오미 나인봇 미니, 스마트밥솥, 자전거까지 판매를 시작하며 의미 있는 매출을 만드는 경쟁구도를 생성하고 있다.중국산이라면 저가에 품질이 낮을 것이라며 무시하던 한국인들의 고정관념을 바꾼 '샤오미'이기에 상대적으로 대기업의 장악력이 약한 제품 포트폴리오로 한국시장에서 내ㆍ외연을 확장하는 것이 어렵지 않아 보인다. 그런데 조금만 더 들여다보면 '샤오미'의 속셈에 한 마리의 토끼가 더 있음을 알 수 있다. '샤오미'의 인터넷 방송 플랫폼 사업을 담당하고 있는 '샤오미 E&M'이 '코리아엠씨엔'과 제휴하여 샤오미 헤이진쯔보(黑金直播) 클로즈베타 서비스에 한국의 컨텐츠를 확보ㆍ유통하는 작업을 준비하고 있기 때문이다. 한국의 컨텐츠를 통해 '샤오미' 생태계에 새로운 사용자를 확보하고, 다양한 형태의 컨텐츠 비즈니스를 그 안에 접목하려는 시도이다.   이렇게 상대적으로 시장이 크지 않고, 한국 대기업들의 경쟁이 심해 중국 제조, IT 업체들이 잘 진출하지 않았던 우리의 안방에 중국기업들이 들어오기 시작하는 현상을 우린 정확하게 해석해야 할 필요가 있다. 우리나라가 중국의 2대 교역국이긴 하지만, 'DJI'와 '샤오미'만 봐도 단순히 그들이 가진 제품을 유통하고 판매하는 것만이 가장 중요한 목적이 아닌 것으로 보아 한국시장은 여전히 제약이 심하고, 시장잠재력이 크지 않은 시장이다. 중요한 것은 지금이라는 시점에 그들에게 필요한 무언가가 있고 그것을 위한 투자가 수반되고 있다는 것이다. 2000년대 중반만 해도 CES(Consumer Electronics Show, 국제전자제품박람회)나 모터쇼에서 새로운 기술과 제품을 선보이는 역할을 가진 중국기업들이 많지 않았는데 2~3년 사이 완전히 뒤바뀐 모습을 볼 수 있다. 중국에는 이미 400여 개의 3D 프린터 회사들이 있고, 이미 몇 년 전부터 시장을 만들어 리드하고 있다 보니 한국시장은 안중에도 없다.'DJI' 이외에도 'EHANG', '지페이'를 비롯한 100여 개의 드론 회사들은 춘추전국시대를 만들고 있다. 'LeSee', 'Faraday Future', 'BYD' 같은 전기차 기업들도 급격히 늘고 있으며 AR/VR의 경우 디바이스에서 카메라, 컨텐츠까지 예전에는 기술 시차가 있을 법한 분야들에서 이젠 더 이상 격차가 느껴지지 않거나 오히려 앞선 시차가 느껴지는 상황이 되었다. 이런 중국의 기술과 기업들이 한국시장에 진출하지 않는다는 것은 안도할 일이 아니라, 국내 경쟁력이나 시장력이 없음을 보여주는 위험 신호일 수 있다.   세계는 점점 소품종 대량생산 체제에서 다품종 소량생산으로, 평균적 가치에서 극단적 다양성으로 진화하고 있다. 이런 상황에서 중국의 IT와 제조업은 양극단을 커버할 수 있는 거대한 내수시장을 발판삼아 밖으로는 미국과 함께 G2의 지위와 힘을 과시하고 있고, 안으로는 국내 기업과 생태계에 큰 위협이 되고 있다. 중국은 '중국제조 2025'라는 슬로건 아래 내부의 변화도 빠르고, 대외적인 전략도 강하게 실행하고 있다. 국내 시장에 진출하는 기업들도 과거보다 훨씬 더 전략적이고 다양한 목적을 가지고 들어오고 있고, 거대한 자본으로 무장하고 정부의 지원을 받는 그들은 원하는 것을 챙기기 위해 무서운 행보를 계속하고 있다. '어약용문'(魚躍龍門), 즉 '황허(黃河)의 잉어가 룽먼(龍門)의 폭포를 뛰어넘으면 용이 된다'는 고사가 있다. 우리는 중국이 한국을 바짝 추격해오고 있다고 이야기하고 있지만, 실상은 많은 분야에서 우리를 넘어 '어약용문'하고 있다.출처: http://m.blog.daum.net/yongtrim9/1966국내 대기업들이 중국과 경쟁하기 위해서는 보유 자금력과 내재 인프라를 이용하여 빠르고 경쟁력 있는 스타트업 생태계를 육성ㆍ지원해야 하며, 단기적 제품개발을 지양하고 장기적 원천기술 투자와 창발적 연구개발이 가능하도록 체질 개선을 해야 한다. 중소기업들은 기존 대기업 하청구조를 탈피하여 보유하고 있는 제조역량이나 전문기술을 활용하여 글로벌 시장에 많은 기업들과 연계할 수 있는 경쟁력을 가져야 한다. 스타트업은 빠른 실행력을 바탕으로 창의적인 가치와 컨텐츠를 만들어내는 다양한 시도들을 경주해야 하는데 결국 궁극적이고 실질적인 대응방안은 이를 통해 중국과 협력하는 가치를 만들어 내는 것이다.중국은 더 이상 경쟁을 통해 이겨내기 어려운 단계로 진화를 하고 있다. 이제 우리는 가능하다면 경쟁보다는 협력을 통해 새로운 가치와 가능성을 함께 만들어 낼 수 있는 역량과 문화를 가져야 할 절실한 순간을 맞이 한 것이다.http://blog.naver.com/rehoboth2009/220762251010 르호봇 기고글#라이프스퀘어 #스타트업 #창업자 #창업가 #마인드셋 #조언
조회수 1812

[도떼기 비하인드 스토리] 3화 : 도떼기마켓이 '중개'하지 않는 이유

여러분은 중고 거래에 대해 어떻게 생각하시나요?혹시 '평화로운 그 곳'에서 물건을 사고 팔아본 경험이 있으신가요?꼭 익명의 인터넷 사이트 상이 아니라도 크고 작게, 누구나 한번쯤 해봤을 중고 거래.기억을 더듬어 보세요.오래 전 '아나바다'라는 슬로건이 성행하던 시절이 있었는데요. 단순히 아끼고 나누는 것 외에 같은 반 친구들, 한 동네 이웃들과 입지 않는 옷이나 사용하지 않는 물건 등을 바꿔 쓰고 다시 쓰는 알뜰살뜰하고도 가슴 따땃해지는 운동이었죠. 어디 그 뿐인가요? 매해 연말 '사랑나눔 바자회'라는 벼룩시장은 꿀같은 득템은 물론 수익금 일부가 사회 소외된 곳에 기부되어, 세상을 온화히 데우는 데에 동참할 수 있었던 좋은 장이었답니다.나에게서 의미를 잃은 것은 다른 이를 만나 가치를 되찾으며같은 방법으로 나 또한 누군가로부터 무의미해져 버린 것에서 새로운 가치를 찾는 것.도떼기마켓은 그 가치를 일깨우는 연장선 상에 있는 서비스입니다. 도떼기마켓은 보다 쉽고 편하며 안전한 중고 거래를 지향합니다. 당신 또한 우리를 통해 긍정과 호의의 중고 거래를 조우하길 소망합니다. 사람들로 하여금 새로운 라이프 스타일을 경험할 수 있도록 펼쳐진 너른 장이 되길 도떼기마켓은 기꺼이 자처합니다.지금부터 도떼기마켓의 탄생 비하인드 스토리들을 꺼내 들려 드리려고 합니다.이로써 당신의 생각 한켠에 자리한 중고 거래에 대한 인식이 이전보다 조금은 나아지길 기대해봅니다.' 중 고 '이거 지-인짜 좋은데... 뭐라 표현할 방법이 없거든요!3화 도떼기마켓은 '중개'하지 않습니다.: 도떼기마켓은 당신의 스타일을 구입합니다.3년 여 간 플리마켓을 개최해오며 제법 알찬 노하우가 쌓였다고 자부했습니다. 이정도면 생각하고 있는 것을 실행하기에 모자르지 않다고 판단했죠. 야심차게 시작한 도떼기마켓, 노하우만으로 개인간 중고 거래의 본질적인 문제점을 해결하기엔 턱없이 부족한 우리였습니다.다행인건, 이 사실을 깨닫는 데에 그리 오랜 시간이 걸리지 않았다는 거죠.  # 이러려고 중고거래 하나, 괴롭고 자괴감 들어..개인간 거래는 판매자가 해야 할 자질구레한 일들이 너무 많습니다. 성가시기 딱 좋은 일들로만 가득합니다.일단 사진을 찍어야 합니다. 그리고 업로드를 해야 합니다. '상세 사진'을 요구하는 프로 디테일러들의 귀찮은 재촬영 요청에 미리 대비하려면 발로 찍어도 요리조리 찍어내야 합니다. 여차저차 찍어낸 사진을 카페나 중고거래 앱 등에 올려둔 후 연락을 기다립니다. 하염없이 기다립니다. 기다리는 내가 심심할까봐 전국 방방곡곡의 또다른 판매자들이 내 게시물 위를 무서운 속도로 밟고 올라섭니다. 업데이트된 게시물이 많아 내가 올린 상품이 뒤로 밀리면 한 번씩 재업을 해줘야 합니다.드디어, 드디어, 드디어...!구매자가 나타납니다. 허나 그냥 순순히 사가면 그건 올바른(?)구매자가 아닙니다. 깎아 달라 합니다. 네, 뭐 이해 못하는 건 아니에요. 디스카운트 욕구는 본능에 가까운, 무의식이 지배하는 행동이라 할 수 있죠. 인정. 내가 구매자라도 그랬을 테니까요. 아니 그래도 그렇지.. 아직 쓸만하고 말짱해서 버리기엔 영 아까워 파는건데 사사건건 트집을 잡는 걸 듣고 있자니 괜히 속이 쓰리고 슬슬 분노가 치밀죠. 쌓인 정 때문일까요? 하... 사람이건 물건이건 쿨하게 이별하는 건 정말 어려운 일인가봅니다.그 많던 택배 상자는 누가 가져 갔을까. 평소엔 성가시게 굴던 빈 상자가 택배만 보낼라 치면 감감무소식입니다. 택배 박스를 찾으면요? 판매할 물건을 포장하고 택비 접수를 한 뒤, 보내야죠. 전전긍긍 기다리는 구매자에게 운송장 번호도 친절히 알려주고 걱정말라고 안심시키는 건 물론, 택배가 잘 도착했는지 확인까지! 이러다 구매자랑 정분나겠습니다.한 개 팔기도 이렇게 힘든데, 옷장 정리 후 한번에 대여섯개, 열 개 이상 팔려고 하면… 간편해졌다고 하더라도 직접 옷을 팔고, 실랑이하고, 배송에 확인까지 하는 건 여간 피곤한 일이 아닙니다.그래요, 팔아 치워보자며 마음을 다부지게 먹었던 우리가 결국 헌옷 수거함 앞에 서있는 이유기도 하죠. # 레몬마켓이 아닌, 피치마켓이 되어보자.판매자를 닦달해대는 구매자는 뭐 등 따숩고 편해서 그러나요?음, 조금 딱딱한 얘기를 하나 해볼까 합니다.중고 거래 시장은 속성상 상품 정보에 대한 판매자와 구매자(소비자)간의 정보 비대칭이 존재합니다. 필연적으로 말이죠. 이른바 레몬마켓(Lemon Market)이라 부르는 중고차 시장과 같은 맥락입니다. 구매자는 상대적으로 판매자만큼의 상품의 정보를 알지 못합니다. 이는 구매자로 하여금, 상품에 대한 불만족과 함께 사기를 당했다는 느낌까지도 주게 되죠. 결국 중고 상품에 대해 좋지 않은 인식을 심어주고, 중고 거래 자체에 대한 신뢰도 하락으로 이어지게 되는 거구요.아, 우린 이런 걸 원한 게 아니었는데...'쉽고 편한 중고 거래, 중고 상품에 대한 긍정적인 인식.'우리가 바란 건 이런 것들이죠. 보다 근본적인 부분에서 문제를 해결하고, 기존의 중고 거래와는 다른 차원의 혁신적인 편리함이 필요한 시점이었습니다. 무엇보다도 상품에 대해 객관적이고 정확한 정보를 제공함으로써 중고 상품 자체에 대한 신뢰를 회복하는 것이 중요했습니다.이 시장을 바꿔보리라. 직접 피치마켓(Peach Market)으로 만들어 보리라!(비장)# 당신의 스타일을 구입합니다.우리는 ‘중개자’에서 ‘중간(유통)자’가 되기로 결심하였습니다.판매자가 팔고자 하는 중고 의류를 도떼기마켓이 '직접' 구매하고 '직접' 케어해서 '직접' 판매하기로 한 것!중고 거래 과정에서 경험해야 하는 크고 작은 문제들을 우리가 대신 해결하기로 하였습니다. 당연히 사기를 당할 위험도 없어지는 거죠. 매의 눈을 가진 전문 패션 MD가 직접 옷을 검수하고 합리적인 판매금액을 제안합니다. 판매금액을 수락하면, 48시간 내에 통장으로 현금이 ‘안전’하게 입금됩니다. 더 이상 손품을 팔고, 발품을 팔고, 맘 고생할 필요가 없죠.무게(kg)당 몇 백원으로 쳐주는 터무니없는 헌 옷 매입 업체와는 결이 다릅니다. 도떼기마켓은 상품의 컨디션, 디자인, 트렌드 등 다양한 부분을 고려하여 합리적인 가격으로 구매하고 합리적인 가격으로 판매합니다. 그것도 중고 거래의 번거로운 일들을 모두 대신하면서 말이죠.도떼기마켓을 대표하는 역대 제비들도떼기마켓이 가져온 혁신적인 변화.빈티지 소셜 마켓에서, 중고 패션 마켓플레이스로 완벽하게 진화한 도떼기마켓이당신의 스타일을 구입합니다.어떻게? 바로 이렇게!다음 주, 도떼기마켓 비하인드 스토리 4회가 계속됩니다.#유니온풀 #도떼기마켓 #서비스 #서비스소개 #팀소개 #회사소개 
조회수 4335

리디북스 서비스 장애 복구 후기

지난 8월 26일에는 약 21분간 리디북스 서비스 전체가 중단되는 장애가 있었습니다.사실 서버 스택 일부에만 영향을 주는 장애는 눈에 잘 띄지 않지만 꽤 흔하게 발생하는 일입니다. 기기 1대당 외부적인 요인으로 인한 장애가 평균 2년에 1번 발생한다고 가정하면, 서버가 100대 있을 때는 대략 1주일에 1번꼴로 장애가 발생하는 셈입니다.이런 형태의 장애는 서버 스택의 한 곳에서만 발생하므로, 이중화 혹은 클러스터링을 통해서 극복하곤 합니다. 또한 원인이 명확하므로 해당 기술에 대한 이해도가 높다면 비교적 빠른 시간 내에 복구가 가능합니다.그러나 이번에 리디북스가 경험한 장애는 달랐습니다. 현재 리디북스는 2개의 데이터센터와 클라우드에 인프라가 분산되어 있는데, 이 중에서 1차 데이터센터의 전원 공급에 문제가 생겨 특정 서버 랙에 있는 서버 17대가 동시에 내려간 것입니다. 즉, 소프트웨어나 머신의 물리적인 장애가 아닌, 데이터센터의 장애였습니다. AWS로 비유를 하자면 가용 영역(Availability Zone)의 장애라고 할 수 있겠습니다.원인에 대해이번 장애의 근본적인 원인은 데이터센터가 전원을 정상적으로 공급해주지 못한 것입니다. 물론 데이터센터 혹은 클라우드 서비스(IaaS)는 고객사에게 전원과 네트워크를 안정적으로 제공해주어야 하는 의무가 있습니다.하지만 이들 역시 천재지변이나 사람의 실수에 대한 대비가 100% 완벽할 수는 없습니다. 따라서 이러한 점을 사전에 고려하고 인프라를 설계하지 못한 것이 2차적인 원인입니다.이번 계기를 통해 데이터센터 이중화를 계획하게 되었고, 사용 중인 클라우드 역시 지역(Region) 전체에 장애가 생길 경우에 대한 대비가 되어있지 않아, 이번 계기로 복제 계획(Geo-Replication)을 세우게 되었습니다.구체적인 상황당시 전원이 차단되어 강제 종료된 서버들은 아래와 같습니다.데이터베이스 프록시 x 2메인 리버스 프록시 x 1읽기 분산용 MySQL 슬레이브 x 1서점용 웹 서버 x 3추천 알고리즘 API 서버 x 1알림센터 API 서버 x 2메인 스토리지 서버 x 2출판 플랫폼용 데이터베이스 x 2테스트 및 배치 작업용 서버 x 3그림으로 표현해 보자면, 대략 아래와 같은 상황에서… 아래와 같은 상황이 된 셈입니다.서버 스택의 여러곳에 순간적으로 장애가 발생한 상황공인 IP가 할당된 메인 프록시 서버 중 1대가 내려갔지만, 실제로는 아래와 같이 가상 IP로 구성을 한 상태였기 때문에 대기 중인(stand-by) 프록시가 동작하여 곧 서점에 장애 공지를 띄울 수 있었습니다.[이미지 출처: DigitalOcean™]공지 이후의 움직임우리는 데이터센터의 복구 시점을 명확히 알 수 없어서 신규 구축(provisioning)을 시작함과 동시에, 서버들의 물리적인 위치 이동을 고려하고 있었습니다. 그러나 다행히 10분이 지난 시점에서 전원 문제는 해결되었고, 서버들은 순차적으로 부팅이 완료되었습니다.일부 서버들은 부팅 과정에서 예상치 못한 지연이 발생하기도 하였지만, 모든 서버의 부팅이 완료된 이후에도 서비스는 완전히 정상으로 돌아오지 않았습니다. 당시 우리가 겪었던 문제와 해결책은 아래와 같습니다.A. 읽기 분산용 MariaDB 슬레이브의 복제 지연(replication lag) 문제슬레이브 서버의 부팅이 완료되자 데이터베이스 프록시(HAProxy)는 해당 서버를 정상으로 간주하여 라우팅 대상에 포함하게 되었고, 애플리케이션 서버들은 정상적으로 커넥션을 맺기 시작하였습니다. 하지만 해당 슬레이브는 수십 분간 마스터를 따라잡지 못한 상태였기 때문에 최신 데이터가 보여지지 않는 문제(stale data)가 있었습니다. 우리는 즉시 해당 슬레이브를 제거하였고 지연이 사라진 이후에 다시 서비스에 투입하였습니다.B. 읽기 분산용 슬레이브의 웜업(warm-up) 문제복제 지연은 사라졌지만 서버의 CPU 사용량이 크게 높은 상태가 한동안 유지되었고, 응답속도는 정상적인 슬레이브에 비해서 많이 느렸습니다. 왜냐하면 캐시가 비워진 상태에서 바로 서비스에 투입되어, 캐시 미스가 휘몰아치는 현상(cache stampede)이 발생하였기 때문입니다. 따라서 간단한 쿼리도 평소보다 오래 걸렸고, 그대로 둔다면 커넥션풀이 꽉 차는 현상이 발생할 것으로 예상되었습니다.곧 우리는 HAProxy로 해당 서버의 가중치를 10%로 낮추어 인입되는 쿼리의 양을 조절하였으며 응답속도는 정상 수치로 돌아오게 되었습니다. 이후 스크립트를 작성하여 수동으로 캐시를 채워나감과 동시에 점차 가중치를 높여 처리량을 정상화하였습니다.프로덕션에서 사용하는 서버는 innodb_buffer_pool 이 100G 이상으로 매우 크게 설정되어 있으며, 재시작 시 캐시가 날아가는 현상을 해결하기 위해 innodb_blocking_buffer_pool_restore 옵션을 적용하고 있습니다. 하지만 지금처럼 메모리를 덤프하지 못하고 비정상 종료가 된 상황에서는 해당되지 않았습니다.C. 인메모리 데이터의 보존 문제알림센터는 다양한 프로모션과 개인화된 정보를 전달해주는 공간입니다. 알림센터의 특징은 데이터의 영구 보존(persistency)이 필요하지 않고, 매일 수백만 건의 개인화된 메시지가 기록된다는 것입니다. 이러한 특징은 인-메모리 데이터베이스에 적합하므로 우리는 Redis를 마스터/슬레이브로 구성하여 저장소로 사용하고 있었습니다.어떠한 이유로든 Redis를 재시작해야 할 경우가 생기면, 메모리 상의 데이터가 날아가는 것을 방지하기 위해 주기적으로 스냅샷을 남기고 있습니다만, 이번에는 로그가 마지막까지 기록되지 못한 상태에서 메모리의 데이터가 날아가 버렸습니다.다행히 알림 발송과 관련된 메타정보는 모두 MariaDB에 기록하고 있으므로, 우리는 이를 기반으로 소실된 시점부터의 알림을 순차적으로 재발송할 수 있었습니다. 물론 모든 알림이 신규 상태로 간주되어 아이콘이 잘못 노출되는 문제가 있었지만, 고객님들은 너그럽게 이해해 주신 것 같습니다. 😅그래서 앞으로는?리디북스 DevOps 멤버들은 이번 데이터센터 장애를 통해 현재 인프라의 한계점을 실감하였고, 앞으로의 개선 방향에 대해 고민하게 되었습니다.몇 가지를 정리하면 다음과 같습니다.랙 단위로 장애가 발생할 수 있음을 인지하고 대비하자.같은 기능을 하는 서버를 하나의 랙이나 같은 가용 영역에 두지 말자.2차 데이터센터는 더 이상 옵션이 아닌 필수다.낙뢰나 지진으로 인해 데이터센터에 문제가 생길 수도 있다.긴급하게 프로비저닝이 필요한 상황에 대비하자.문서화가 되어 있더라도 경험이 없다면 동일한 구성에 많은 시간이 소요된다.모든 구성요소들에 대한 Ansible 스크립트를 작성하여두자.캐시 웜업 스크립트도 작성하여 두자.백엔드 구성요소들 간의 불필요한 의존 관계를 끊자.단 한 줄의 코드라도 참조하고 있다면 이는 독립적인 것이 아니다.언제나 서비스 지향적인 설계를 추구하자.Uptime을 관리하자.최대 180일을 기점으로 무조건 리부팅을 하자.재시작 과정에서 다양한 문제와 개선점이 발견될 것이다.커널 패치, 보안 패치를 할 수 있는 것은 덤이다.아래와 같은 긍정적인 면도 발견하였습니다.장애 상황이 실시간으로 Slack 채널을 통해 전파되었음진행 상황에 대해 모두가 동일한 수준으로 이해할 수 있었다.모니터링 연동(integration) 기능 때문에라도, Slack은 유료로 구매할만한 값어치가 충분하다.같은 기능을 하는 서버들이 다른 랙에 많이 분산되어 있었다.인프라가 확장될 때마다 빈 공간에 필요한 서버를 추가했을 뿐이지만, 자연스럽게 물리적인 위치가 분산되는 효과가 있었다.이 외에도 특정 클러스터를 구성하는 노드들을 분산하여 배치시키자.서버별로 오너쉽이 부여되어 있어서 빠르게 복구가 된 점여러 명의 백엔드 개발자들이 병렬적으로 복구를 진행할 수 있었다.마지막으로넷플릭스의 엔지니어들은 무질서한 원숭이(Chaos Monkey)라는 프로그램을 만들어서 운영한다고 합니다. 이 원숭이는 서비스 인스턴스들을 무작위로 중단시키는 역할을 합니다. 다소 황당하게 들리지만, 넷플릭스에는 일부 서비스에 장애가 발생하더라도 나머지 부분은 문제없이 운영되어야 한다는 원칙이 있으므로, 이를 수시로 시뮬레이션하는 과정을 통해 복구 능력을 높여둔다는 것입니다.실제로 이렇게 급진적인 아이디어를 실천할 수 있는 회사는 매우 드물 것입니다. 하지만, 우리는 이번 계기를 통해 무질서한 원숭이의 필요성을 절감하였고, 이로 인해 서버를 주기적으로 리셋하는 정책을 만들게 되었으며 모든 단일 장애점(SPoF)에 대한 대비를 시작하게 되었습니다.장애를 단순히 피해라고만 생각한다면, 서로를 비난하고 책임을 전가하는 상황이 펼쳐질 것입니다. 하지만 고객의 불편함과 맞바꾼 매우 비싼 경험이라고 생각한다면, 보다 튼튼하고 회복탄력적인 시스템을 갖추기 위해 노력하게 될 것입니다. 그러다 보면 언젠가는 데이터센터 전체에 문제가 생겨도 버틸 수 있는 모습으로 진화할 것이라고 생각합니다.#리디북스 #장애복구 #역경돌파 #개발 #개발후기 #개발자 #서버개발 #서버
조회수 1544

사람을 기분좋게 움직이게 하는 효과적인 방법

 한 달에 한 번 정도 대표님 또는 이사님과 면담을 나누곤 합니다. 두 분이 모두 회사 경영 및 인사에 있어 면담의 중요성을 강조하시는 편이어서 같은 팀원인 저로서는 굉장히 만족스럽습니다. 최근에 진행된 면담에서는 저와 다른 팀원과 문제는 없는지, 특히 인간관계에 대해 많은 말들을 나누었습니다. 그 중 저와 한 프로젝트를 함께 진행하는 다른 팀원에 대한 이야기를 솔직하게 말했습니다. 그 친구와 제가 일하는 스타일이 정반대여서 가끔씩 스트레스를 받는 일이 있었고, 대표님은 이미 회사의 대부분의 사람들이 그것을 알고 있고 일부는 공감하고 있다고 대답했습니다. 그러면서 덧붙이는 말이사람의 단점을 장점으로 변화시키려고 하지말고장점을 더 장점으로 만들 수 있는 방법을 연구하라이 말인 즉슨 여러분도 이미 많이 들으셨겠지만, 같이 일하는 사람의 단점을 바꾸는 것보다 장점을 극대화 하는 것이 더 좋다는 말입니다. 저 또한 이미 이런 말들을 여러 경로를 통해 들어왔고 그것이 저나 그 사람이나 더 편하다는 것을 잘 알고 있습니다. 근데 의문이 들었던 점은 "어떻게 사람의 장점을 극대화 할 수 있을까"하는 점이었습니다. 저는 그래서 어떻게 그 사람의 장점을 극대화할 수 있을까 생각했습니다. 우선 지금까지 저의 잘못된 행동들을 반성해보았습니다.1. 나는 그 사람의 단점을 본다(찾는다)2, 그 사람의 단점을 어떻게 바꿀지 생각한다3. 그 사람에게 이렇게 바꾸면 어떨지 제안한다(요청한다) 위에서 관찰한 저의 행동들은 지극히 부정적인 피드백에 집중되어 있습니다. 그래서 저는 단순히 부정적인 피드백을 긍정적인 피드백으로 바꾸기로 결심했습니다.1. 나는 그 사람의 장점을 본다(찾는다)2. 그 사람의 장점을 어떻게 부각시킬지 생각한다3. 그 사람에게 "당신의 행동이 이런 좋은 결과를 불러왔다"라고 이야기한다 이 행동의 결과는 정말 좋았습니다. 그 친구는 자신이 팀에 기여하는 점이 어떤 부분인지 깨닫고 그 부분을 더 열심히 갈고 닦았습니다.(자세한 결과는 언급하지 않겠습니다. 여러분이 직접 실험해보세요) 부정적인 피드백의 방법과 긍정적인 피드백의 큰 차이는 문장에서도 극명히 차이를 보입니다. 전자의 부정적인 피드백의 방법은 "나"가 중심이 되고 후자의 긍정적인 피드백의 방법은 "그 사람"이 중심이 됩니다. 부정적인 피드백의 방법은 "내"가 그 사람의 단점을 보고 바꿔달라고 요청하는 것이고 긍정적인 피드백의 방법은 "그 사람"이 자신이 행동하여 얻은 결과를 스스로 깨닫고 바꾸도록 합니다. 여러분도 느끼셨겠지만 남이 이렇게 해주세요라고 직접 지시하는 것보다, 자신이 직접 깨닫고 느낀 것이 바로 행동으로 이어지기 쉽지요. 또한 자신이 직접 깨닫는다는 것은 그 행동을 해야하는 동기부여에도 많은 영향을 주는 것이 사실입니다. 더 구체적이고 더 좋은 꿀팁을 하나 더 드리자면, 그 사람의 행동을 칭찬하기 보다는 그 사람 자체의 인격을 언급하는 것이 장기적으로 봤을때 효과적입니다. 사람의 행동을 칭찬하게 되면 그 사람은 칭찬하는 사람으로부터 인정을 받기위해 그 행동을 반복하거나 칭찬하는 사람이 좋아할만 행동을 찾아나서게 됩니다. 반대로 사람 자체의 인격이 어떻다는 사실을 언급하게 되면 그 사람은 자신의 인격에 대해 생각하게 되고 자신이 그런 인격을 가진 사람이 되기위해 노력하게 됩니다. 어린 아이의 예를 들어 간단하게 설명해보도록 하겠습니다. 공부와 운동을 열심히 하는 남들이 보기에도 정말 성실한 아이가 있었습니다. 그 아이에게 긍정적인 피드백을 주는 방법은 아래와 같이 두 가지가 있습니다."공부도 열심히 하고 운동도 열심히 하는구나. 참 잘했다""공부도 운동도 열심히 하는구나. 너는 참 성실한 아이야" 두 개의 문장 모두 긍정적인 피드백임엔 틀림없지만, 전자의 경우 잘했다는 칭찬을 듣기위해 아이는 공부를 잘하기위해, 운동을 잘하기위해 더 노력할지도 모릅니다. 그렇지만 후자의 경우는 어떤가요? 후자의 경우는 긍정적인 피드백이 아이가 중심이 되고, 그 아이는 자신이 성실한 사람이 되기위한 방법이 무엇인지 연구할 것입니다. 여러분만의 긍정적인 피드백을 주는 방법은 무엇인가요? 그리고 사람을 기분좋게 움직이게 하는 다른 방법엔 또 무엇이 있을까요?#비주얼캠프 #인사이트 #경험공유 #조언
조회수 7318

안드로이드 앱의 Persistent data를 제대로 암호화해 보자! (1/2)

들어가기오늘 소개해드릴 글은 안드로이드에서 좀 더 안전하게 파일 시스템에 데이터를 저장하는 방식에 관한 내용입니다. 이 글은 중급 이상, 상급 이하 안드로이드 개발자를 대상으로 작성했으며 완독하는데 약 20분 정도가 필요합니다. 최대한 쉽게 쓰려고 노력했습니다만 이 글이 잘 이해되지 않는 독자분들은 이 문서 말미의 더 보기 섹션에 링크된 외부 문서들을 읽어보시는 편이 좋습니다.1부에서는 Shared preferences 에 저장하는 데이터를 암호화 하는 방식에 대해 다루고 있으며, 2부에서는 데이터베이스를 암호화 하는 방식에 대해 다루겠습니다.내 앱의 데이터, 과연 유출로부터 안전할까?안드로이드 공식 사이트의 저장소 개발 가이드 문서는 데이터를 저장하는 여러 가지 방법을 소개하고 있습니다. 그 중 ‘내부 저장소’ 의 다음 특징은 눈여겨볼 만 합니다.기기의 내부 저장소에 파일을 직접 저장할 수 있습니다. 기본적으로, 내부 저장소에 저장된 파일은 해당 애플리케이션의 전용 파일이며 다른 애플리케이션(및 사용자)은 해당 파일에 액세스할 수 없습니다. 사용자가 애플리케이션을 제거하면 해당 캐시 파일은 제거됩니다.즉, 다른 애플리케이션에 노출하면 곤란한 중요한 정보들은 내부 저장소에 담아두면 안전하다고 할 수 있습니다. 하지만, 정말일까요? 다음 예제를 이용해 내부 저장소에 저장한 사용자의 중요한 정보를 어떻게 탈취하는지 알아보겠습니다. 예제 앱은 충성 사용자에게 보상하기 위해 사용자가 앱을 몇 번 실행시켰는지를 기록합니다.class AppRanTimesRecordingActivity : AppCompatActivity() {    privateval sharedPrefs by lazy {        // Shared preferences 는 Internal storage 에 저장된다.        getSharedPreferences(SHARED_PREF_NAME, Context.MODE_PRIVATE)    }    private var appRanCount = 0    override fun onCreate(savedInstanceState: Bundle?) {        super.onCreate(savedInstanceState)        accessToSharedPrefs()        appRanCount++        Toast.makeText(applicationContext, "App has ran $appRanCount times!!", Toast.LENGTH_LONG).show()        finish()    }    override fun onDestroy() {        saveSharedPrefs()        super.onDestroy()    }    private fun accessToSharedPrefs() {         sharedPrefs.run { appRanCount = getInt(KEY_APP_RAN_COUNT, 0) }    }    private fun saveSharedPrefs() {        sharedPrefs.edit().run({            putInt(KEY_APP_RAN_COUNT, appRanCount)            apply()        })    }    companion object {        private const val SHARED_PREF_NAME = "MySecureSettings"        private const val KEY_APP_RAN_COUNT = "appRanCount"    } } [리스트 1] MODE_PRIVATE 로 보호하는 SharedPreferences 사용앱의 데이터는 /data/data/com.securecompany.secureapp 에 저장되어 있습니다만, 앱을 release 모드로 빌드하면 adb 명령으로도 볼 수 없으니 안전하다고 할 수 있을 겁니다. 실제로 adb 명령을 이용해 저장한 파일을 보려고 시도하면 아래와 같은 오류가 발생합니다.$ adb shell "run-as com.securecompany.secureapp ls -al /data/data/com.securecompany.secureapp" run-as: Package 'com.securecompany.secureapp' is not debuggable 그렇다면 디버거로도 볼 수 없으니 내부 저장소에 저장한 데이터가 안전하다고 말 할 수 있을까요?그렇지 않습니다! 안드로이드는 루팅이 매우 손쉬운 운영체제기 때문에 설령 release 모드로 빌드한 앱이라 하더라도 adb 명령을 이용해 모두 접근할 수 있습니다. 루팅한 기기에서 우리가 제작한 SecureApp의 내부 저장소 구조를 아래와 같이 확인할 수 있습니다.$ adb shell "sudo ls -al /data/data/com.securecompany.secureapp" drwxrwx--x u0_a431 u0_a431 2018-06-04 14:15 cache drwxrwx--x u0_a431  u0_a431           2018-06-04 14:15 code_cache drwxrwx--x u0_a431  u0_a431           2018-06-04 14:15 shared_prefs $ adb shell "sudo ls -al /data/data/com.securecompany.secureapp/shared_prefs" -rw-rw---- u0_a431 u0_a431 111 2018-06-04 14:15 MySecureSettings.xml $ adb shell "sudo cat /data/data/com.securecompany.secureapp/shared_prefs/MySecureSettings.xml" <?xml version='1.0' encoding='utf-8' standalone='yes' ?>     별다른 테크닉이 없더라도 인터넷에 널린 수많은 루팅 방법으로 기기를 루팅하면 제아무리 내부 저장소에 저장한 데이터라도 이렇게 손 쉽게 유출이 가능하다는 것을 확인할 수 있습니다. 이런 방식의 보안 기법은 불투명성에 의지한 보안이라고 하여, 방법을 전혀 모르는 공격자에게는 유효한 방식입니다만 이 글을 읽는 독자 수준의 개발자라면 취약점을 금세 파악할 수 있다는 단점이 있습니다.그렇다면 암호화를 적용하면 되지 않을까?맞습니다. 어차피 유출을 피할 수 없다면, 데이터를 암호화하면 됩니다. 그래서 암호화 로직으로 데이터를 암호화해 보도록 하겠습니다. 이 코드는 AES / CBC / PKCS5Padding 방식을 사용해 주어진 데이터를 암호화합니다. 각 용어를 간략하게 설명하자면 다음과 같습니다.AES: 미국에서 개발된 블럭 암호화 방식으로 좀 더 나은 보안성을 가진다. 데이터를 일정 크기(블럭)로 나눠 암호화하며 보통 128비트, 192비트, 256비트 단위로 암호화한다. 키의 길이는 암호화 방식에서 사용할 블럭 크기와 완전히 같아야 하는 특징이 있다.CBC: 블럭을 회전시키는 방식을 말한다. 최초로 소개된 블럭 회전 알고리즘인 ECB(Electronic Code Book) 의 보안 취약점을 해결하기 위한 방식으로 같은 데이터 입력에 대해 완전히 다른 결과를 내므로 보안성이 좀 더 높다. 하지만 CBC 방식을 위해서는 초기화 벡터(Initialisation Vector, IV)를 반드시 사용해야 한다.IV : CBC 블럭 회전방식에 사용하는 초기화 값. 암호화할 데이터와 키가 변하지 않더라도 이 값만 바뀌면 결과가 크게 달라진다. 암호화 key 와는 전혀 무관한 값이기 때문에 외부에 노출되더라도 보안 위협은 적은 편이며 암호화 요청마다 다른 IV 를 사용해 보안성을 높일 수 있다. 다만, 키 길이와 일치하는 길이의 IV 가 필요하다.PKCS5Padding: 블럭 암호화 방식은 입력 데이터의 길이가 블럭의 길이 혹은 그 배수와 일치해야 하는 문제점이 있다. 입력 데이터가 블럭 길이보다 짧을 경우 원칙적으로 암호화가 불가능하다. 이런 어이없는 단점을 보완하기 위한 방식으로, 입력 데이터를 강제로 블럭 크기만큼 맞춰주는 알고리즘의 일종이다.object AESHelper {    /** 키를 외부에 저장할 경우 유출 위험이 있으니까 소스 코드 내에 숨겨둔다. 길이는 16자여야 한다. */    private const val SECRET_KEY = "HelloWorld!!@#$%"    private const val CIPHER_TRANSFORMATION = "AES/CBC/PKCS5PADDING"    fun encrypt(plainText: String, initVector: String): String {        val cipherText = try {            with(Cipher.getInstance(CIPHER_TRANSFORMATION), {                init(Cipher.ENCRYPT_MODE,                         SecretKeySpec(SECRET_KEY.toByteArray(), "AES"),                         IvParameterSpec(initVector.toByteArray()))                return@with doFinal(plainText.toByteArray())            })        } catch (e: GeneralSecurityException) {            // 특정 국가 혹은 저사양 기기에서는 알고리즘 지원하지 않을 수 있음. 특히 중국/인도 대상 기기            e.printStackTrace()            ""        }        return Base64.encodeToString(cipherText, Base64.DEFAULT)    }    fun decrypt(base64CipherText: String, initVector: String): String {        val plainTextBytes = try {            with(Cipher.getInstance(CIPHER_TRANSFORMATION), {                init(Cipher.DECRYPT_MODE,                        SecretKeySpec(SECRET_KEY.toByteArray(), "AES"),                        IvParameterSpec(initVector.toByteArray()))                val cipherText = Base64.decode(base64CipherText, Base64.DEFAULT)                return@with doFinal(cipherText)            })        } catch (e: GeneralSecurityException) {            // 특정 국가 혹은 저사양 기기에서는 알고리즘 지원하지 않을 수 있음. 특히 중국/인도 대상 기기            e.printStackTrace()            ByteArray(0, { i -> 0 })        }        return String(plainTextBytes)    } } [리스트 2] 간단히 구현한 AES128 암호 및 해독 로직그리고 위의 AESHelper 를 이용해 SharedPreference 에 들어갈 자료를 암호화해 봅시다.class MainActivity : AppCompatActivity() {    privateval iv by lazy { lazyInitIv() }    privateval sharedPrefs by lazy {        getSharedPreferences(SHARED_PREF_NAME, Context.MODE_PRIVATE)    }    private var appRanCount = 0    override fun onCreate(savedInstanceState: Bundle?) {         super.onCreate(savedInstanceState)        setContentView(R.layout.activity_main) // Shared preferences 는 Internal storage 에 저장된다. accessToSharedPrefs()        appRanCount++ Toast.makeText(applicationContext, "App has ran $appRanCount times!!", Toast.LENGTH_LONG).show()    }    override fun onDestroy() {        saveSharedPrefs()        super.onDestroy()    }    private fun accessToSharedPrefs() {        sharedPrefs.run({            val appRanCntEncrypted = getString(KEY_APP_RAN_COUNT, "")            if (appRanCntEncrypted.isEmpty()) {                return@run            }            appRanCount = AESHelper.decrypt(appRanCntEncrypted, iv).toInt()        })    }    private fun saveSharedPrefs() {        sharedPrefs.edit().run({            putString(KEY_APP_RAN_COUNT, AESHelper.encrypt(appRanCount.toString(), iv))             apply()        })    }    private fun lazyInitIv(): String {        return sharedPrefs.run({            var iv = getString(KEY_SESSION_IV, "")            if (iv.isEmpty()) {                // 2001년 - 2286년 동안에는 항상 13자리로 나타난다. 그러므로 16자리 IV가 보장된다.                iv = "${System.currentTimeMillis()}000"                edit()                    .putString(KEY_SESSION_IV, iv)                    .apply()            }            return@run iv        })    }    companion object {        private const val SHARED_PREF_NAME = "MySecureSettings"        private const val KEY_APP_RAN_COUNT = "appRanCount"        private const val KEY_SESSION_IV    = "ivForSession"    } } [리스트 3] 리스트 2를 활용해 데이터를 암호화해 저장.저장한 SharedPreferences 를 확인해 보면 다음과 같은 결과를 얻을 수 있습니다.$ adb shell "sudo cat /data/data/com.securecompany.secureapp/shared_prefs/MySecureSettings.xml" <?xml version='1.0' encoding='utf-8' standalone='yes' ?>    1528095873216000    F9dq8ezypMPeUsHpPIUcnQ==     역시 기대대로 암호화되었네요. IV 는 노출돼도 상관없는 정보라고 했으니 괜찮겠죠. 이제 우리 앱의 사용자는 설령 기기를 잃어버리더라도 소중한 정보가 암호화되어 있으니 문제없을 겁니다.라고 생각한다면 오산입니다! 불행히도 안드로이드는 디컴파일이 매우 쉬운 플랫폼이기 때문에 이런 식의 암호화는 사실 그다지 효과가 있지 않습니다. 심지어 IV 가 그대로 노출되어 있기 때문에 공격자에게 큰 힌트가 되었습니다. IV 는 키와는 다른 값이므로 유출되어도 상관없다곤 하지만, 어쨌든 암호화 과정에서 중요하게 다뤄지는 정보임에는 매한가지이므로 사용자에게 굳이 노출할 필요는 없습니다.다소 극단적인 예를 들어 설명했습니다만 요지는 이렇습니다. 어떤 식으로든 우리의 로직 내에서 키를 관리하는 방식으로는 완벽하게 암호화했다고 말할 수 없습니다. AESHelper 소스의 첫 줄에 있는 내용을 다시 한번 살펴봅시다. /** 키를 외부에 저장할 경우 유출 위험이 있으니까 소스 코드내에 숨겨둔다. 길이는 16자여야 한다. */    private const val SECRET_KEY = "HelloWorld!!@#$%" 불행히도 이 소스에 적힌 코멘트는 틀렸습니다. jadx 나 bytecode-viewer 로 획득한 우리 앱의 APK 파일을 디컴파일 해 봅시다.@Metadata(   mv = {1, 1, 10},   bv = {1, 0, 2},   k = 1,   d1 = {"\u0000\u0014\n\u0002\u0018\u0002\n\u0002\u0010\u0000\n\u0002\b\u0002\n\u0002\u0010\u000e\n\u0002\b\u0007\bÆ\u0002\u0018\u00002\u00020\u0001B\u0007\b\u0002¢\u0006\u0002\u0010\u0002J\u0016\u0010\u0006\u001a\u00020\u00042\u0006\u0010\u0007\u001a\u00020\u00042\u0006\u0010\b\u001a\u00020\u0004J\u0016\u0010\t\u001a\u00020\u00042\u0006\u0010\n\u001a\u00020\u00042\u0006\u0010\b\u001a\u00020\u0004R\u000e\u0010\u0003\u001a\u00020\u0004X\u0082T¢\u0006\u0002\n\u0000R\u000e\u0010\u0005\u001a\u00020\u0004X\u0082T¢\u0006\u0002\n\u0000¨\u0006\u000b"},   d2 = {"Lcom/securecompany/secureapp/AESHelper;", "", "()V", "CIPHER_TRANSFORMATION", "", "SECRET_KEY", "decrypt", "base64CipherText", "initVector", "encrypt", "plainText", "production sources for module app"} ) public final class zzw {   private static final String A = "HelloWorld!!@#$%";   private static final String B = "AES/CBC/PKCS5PADDING";   public static final zzw INSTANCE; // ... } [리스트 4] 리스트 2를 디컴파일한 결과. 키가 그대로 노출됨을 확인할 수 있다.이름은 난독화했지만 문자열이 그대로 노출된 상태이므로 공격자가 단서를 찾기란 매우 쉬울 겁니다. 더군다나 원본 소스의 내용이 짧으니 아무리 난독화 했더라도 내용을 파악하기란 그리 어렵지도 않을 것이고요.여기서 일부 독자분들은 ‘그럼 이 로직을 JNI 로 만들면 되지 않냐?’ 라고 반문하실 수도 있습니다. 하지만 JNI 로 컴파일한 .so 파일조차 objdump 같은 명령으로 내용을 다 들춰볼 수 있습니다. 특히 Kotlin 구현처럼 static const 형태로 소스코드에 적어두면 공격자 입장에서는 .data 세그먼트 만 확인하면 되죠. 그렇다면 .data 세그먼트를 회피하기 위해 로직으로 키를 생성하도록 작성했다고 해 봅시다. 좀 더 난이도가 올라가긴 하겠지만 숙련된 공격자라면 .text 세그먼트를 이 잡듯이 뒤져 실마리를 찾을 수 있을 겁니다. 물론 이 정도 수준의 역공학을 할 수 있는 사람의 수는 적지만, 아예 없지는 않으니 문제는 여전히 남아 있습니다. 한번 확인해 볼까요?static const char* SECRET_KEY = "HelloWorld!!@#$%" void encrypt(char* plainText, char* initVector, char[] result) {    char* now = malloc(sizeof(char) * 13);    itoa(&time(NULL), now, 10);    char* iv = malloc(sizeof(char) * 16);    strcpy(iv, *now);    strncpy(iv, "000", 3);   const struct AES_ctx aesCtx = { .RoundKey = 16, .Iv = *iv }    AES_init_ctx(aesCtx, SECRET_KEY);    // ... } [리스트 5] C 로 작성한 AESHelper 로직(일부).$ objdump "mySecureApp/build/obj/local/armeabi-v7a/libAESHelper.so" section .data    # 의미 불명의 문자열 발견! 혹시 key 는 아닐까???    00000200 db "HelloWorld!!@#$%", 16    00000210 equ $ - 00000200 section .text    global _start    _start:    # ...        mov rsi, 00000200  # 이 명령 앞뒤로 조사해보면 저 문자열의 용도를 파악할 수 있다.        mov rdx, 00000210        syscall    # ... [리스트 6] ARM EABI V7용으로 컴파일한 바이너리를 디스어셈블 한 결과.즉, 어떤 방식으로 구현하건 암호화에 쓸 키를 소스 코드에 박아두는 것은 그다지 현명한 선택이 아니란 것입니다. 더군다나 안드로이드에서 앱을 만든다는 것은 내 로직이 공격자에게 낱낱이 까발려져 있다는 것을 의미합니다. 중요한 데이터를 .text 에 들어가도록 숨기는 것도 가능하긴 하지만, 그런 방식은 나중에 유지보수하는 사람에게도 골치 아플 겁니다. 소스 코드가 그만큼 어려워질 테니까요. 그리고 그런 방식으로 정보를 숨긴다 하더라도 최정예 크래커 집단, 예를 들어 국정원 같은 수준이라면 그 정도는 큰 어려움 없이 파훼 가능합니다.꿈도 희망도 없는 상황처럼 보입니다만 다행히도 안드로이드는 이런 문제를 해결해 주는 KeyStore API 를 제공하고 있습니다.KeyStore 를 도입하자Android KeyStore 시스템 문서의 첫 머리에 적혀있는 글은 다음과 같습니다.The Android Keystore system lets you store cryptographic keys in a container to make it more difficult to extract from the device. Once keys are in the keystore, they can be used for cryptographic operations with the key material remaining non-exportable. Moreover, it offers facilities to restrict when and how keys can be used, such as requiring user authentication for key use or restricting keys to be used only in certain cryptographic modes.Android Keystore 시스템은 암호화 키를 ‘컨테이너’ 에 저장하도록 해 기기에서 키를 추출하기 더욱 어렵게 해 줍니다. 일단 키를 Keystore 에 저장하면 키를 추출 불가능한 상태로 암호화에 사용할 수 있습니다. 또한 Keystore 는 키 사용 시기와 방법(예: 사용자 인증 등의 상황)을 통제하고, 특정 암호화에서만 키를 사용하도록 허용하는 기능도 제공합니다.좀더 쉽게 다시 설명하자면, 암호화에 쓸 키를 소스코드 내부 어딘가가 아니라, 시스템만이 접근 가능한 어딘가(컨테이너)에 저장해 문제를 해결해 준다는 뜻입니다. 여기서 키가 저장되는 ‘컨테이너’ 는 기기별로 구현이 다를 수 있습니다만 핵심은 사용자 어플리케이션이 그 영역에 접근할 수 없다는 점입니다. 이 때문에 KeyStore 를 사용해서 키를 안전하게 저장할 수 있습니다.또한 앱에서 등록한 KeyStore 는 앱 삭제 시 함께 제거되므로, 똑같은 package name 으로 앱을 덮어씌우는 등의 공격으로 키를 유출할 수도 없습니다. 이는 여러 앱에서 공유하는 KeyChain 과는 다른 특성이며 기능 활성화를 위한 별도의 입력이 필요 없다는 장점이 있습니다.[그림 1] KeyChain API 사용시 나타나는 시스템 다이얼로그. 어려운 용어가 난무하는 등 사용자 경험이 그다지 좋다고 말할 수 없다.반면 Android M 이상에서는, KeyGenParameterSpec.Builder#setUserAuthenticationRequired(boolean) API 로 시스템 다이얼로그의 표시 유무를 제어할 수 있습니다.Secure SharedPreferences 구현하기앞서 설명드렸던 KeyStore 를 사용해 SharedPreferences 의 내용을 암호화하는 로직입니다. 소스 코드의 길이가 꽤 길기에, github gist 링크로 대신합니다. 독자 여러분들을 위해 최대한 쉽고 간단한 형태로 구현했으므로 필요에 맞춰 커스터마이징 하는게 좋습니다.AndroidCipherHelper.kt - KeyStore 에서 생성한 랜덤 패스워드를 이용해 입력받은 문자열을 암호화 하는 로직. IV 설정 등 귀찮은 작업을 피하기 위해 비대칭 암호화 알고리즘을 사용했다. 또한 암호화 및 복호화 과정에서 비대칭키의 Public key 로 암호화하고, Private key 로 해독하도록 구현했다. TEE 를 올바르게 구현한 기기(안드로이드 23 이상 + 메이저 하드웨어 제조사)에서 동작하는 한, 이 데이터의 내용이 유출되더라도 복호화는 오직 이 로직 내부에서만 할 수 있다.SecureSharedPreferences.kt - AndroidCipherHelper 가 문자열 위주로 암호화하므로, 모든 입력값을 문자 형태로 변환 후 입출력한다.결과 확인Secure SharedPreferences 를 실제로 구현한 뒤, 앱의 shared preferences 를 열어보면 아래와 같은 결과가 나타납니다.$ adb shell "run-as com.securecompany.secureapp cat /data/data/com.securecompany.secureapp/shared_prefs/MySecureSettings.xml" <?xml version='1.0' encoding='utf-8' standalone='yes' ?>     oh+XL/vQqAdxNzFEkKVOfcZAkP7jh92tcKpxzM6bbv9iGUk2lR7ayJsR6FZXt3rAKC+4sLVTP1cy e+NpgZ67wjoeBM4maMjXjSkovc8cO8rVVsQLqedJtW3gGOItTTCkjIQGh+TsBDjz8C3IdmNSKqGE GmBwQBoV0QuO+uO6cdPI/Gx816P0kcLmr5xsAy9XUwJeTE9947sYydiztJsgkKxuiGFLJK435pAb UhatjSFse4MpBCugHcLUVg5UXGwQcfbJuuQ/CBcmQmYb3MldNzLfOWtsQiwQJpz0J12fsYlQOBnO UnLVcND+DU17cP+Q4Cjah8VwmiY1a0shMn09Rw==         ozh8dKH+yCRSWoiW0HQtF/bWD7Aw6rfjzklT302AlTOpYmVdEiIfVoTK97bsyK1mXbwN5Qpas82Q dYgnnZl9sfY8pzyXHM0dtm88euB5vgmzljb04LClF3oRZ7Qi5ZRyK90kQ/HN/6EgYvf6zEwR7Ydg 08kJ/bde4Z5lSz+kJ79dHEpE+QAV48U0F0/yp12+xKFRNbaBLBaaWclUNF10jONPKjC3HS/aQozT 1ngQWSKzPq87B0OFExraSPDoLT8zx8ElhTgEtpBRcUwtzmSnhGvgtIUhziFpZBbdvuqAGZ+L5El1 T7H9ipEosN3Aivh/5rz9dntJe3mJvfCFdFITlA==     (Android L 이상이라고 가정할 경우)앱의 개발자조차 키를 알 수 없기 때문에, 파일을 유출하더라도 이를 깨는것은 현재로선 매우 어렵습니다. 즉, 우리 앱은 사용자 데이터를 안전하게 보호하고 있다고 자신 있게 말할 수 있습니다.AndroidKeyStore 파헤쳐보기그렇다면 어떤 방식으로 AndroidKeyStore 가 동작하고, 왜 안전한지 좀더 상세히 살펴보겠습니다.“AndroidKeyStore” 문자열의 중요성Android Keystore system 문서에 따르면 Android Keystore Service 에 접근하기 위해서는 아래와 같이 코드를 작성해야 한다고 합니다. val keyStore = java.security.KeyStore.getInstance("AndroidKeyStore") [리스트 7] Android Keystore 인스턴스 획득 방법여기서 주의할 점은 AndroidKeyStore 라는 문자열입니다. 반드시 정확한 문자열로 입력해야 합니다. 왜냐면 이는 Google 이 안드로이드의 보안 시스템을 Java Cryptography Architecture(JCA) 표준에 맞춰 구현했기 때문에 그렇습니다. 그리고 JCA 표준을 구현하면 JVM 인스턴스(안드로이드도 변형 JVM 의 일종입니다) 내에서 동작하는 모든 로직이 Security 클래스에 등록된 암호화 구현체를 사용할 수 있게 됩니다. 즉, Google 이 컨트롤 할 수 없는 서드파티 로직(우리의 앱 혹은 각종 안드로이드 오픈 소스들)에서도 Android Keystore 를 표준 Java 방식으로 사용할 수 있도록 구현했기에 이런 방식으로 호출해야 하는 겁니다.물론 안드로이드에서는 AIDL 파일을 제공받는 방식 혹은 Context#getSystemService(String) 메소드로 서비스 인스턴스를 획득할 수도 있습니다. 하지만 첫 번째 방식은 바인드된 서비스가 언제든 Kill 될 수 있다는 문제가 있습니다. 그리고 두 방식의 공통적인 문제점은 보안을 사용하는 모든 로직에 if (currentEnvironment == "Android") then... 같은 예외 처리 로직을 넣어줘야 한다는 점입니다. 전 세계 모든 오픈소스 개발자들이 안드로이드로의 포팅을 위해 그런 귀찮은 작업을 해 줘야 하는 일인데.. 그게 가능할까요?“AndroidKeyStore” JCA Provider 등록 과정앞서 AndroidKeyStore 라는 문자열의 중요성을 알아봤습니다. 그렇다면 왜 중요한지도 알아두면 좋겠죠?안드로이드는 linux 기반의 운영체제입니다. 시스템 부팅 직후 실행되는 init.rc 스크립트에서는 /system/bin/app_process 명령을 실행하는데 이 명령은 Android Runtime 위에서 실행되는 Zygote process를 초기화 합니다.Zygote 는 간단하게 설명하자면 안드로이드 앱 실행속도를 향상시키기 위한 일종의 공용 런타임 같은 것입니다. 그리고 앱이 실행되면 Zygote 에 설정된 내용이 사전에 로드되는데, 아까 언급한 초기화 과정 중에 아래와 같은 내용이 있습니다.package com.android.internal.os; /**  * Startup class for the zygote process.  *  * Pre-initializes some classes, and then waits for commands on a UNIX domain  * socket. Based on these commands, forks off child processes that inherit  * the initial state of the VM.  *  * Please see {@link ZygoteConnection.Arguments} for documentation on the  * client protocol.  *  * @hide  */ public class ZygoteInit {    private static final String TAG = "Zygote"; /**     * Register AndroidKeyStoreProvider and warm up the providers that are already registered.      *     * By doing it here we avoid that each app does it when requesting a service from the      * provider for the first time.      */     private static void warmUpJcaProviders() {        // ...        // AndroidKeyStoreProvider.install() manipulates the list of JCA providers to insert        // preferred providers. Note this is not done via security.properties as the JCA providers        // are not on the classpath in the case of, for example, raw dalvikvm runtimes.        AndroidKeyStoreProvider.install();        Log.i(TAG, "Installed AndroidKeyStoreProvider in "                 + (SystemClock.uptimeMillis() - startTime) + "ms.");        // ...    } // ... } [리스트 8] ZygoteInit.java 의 JCA provider 설치 및 속도향상 과정package android.security.keystore; /**  * A provider focused on providing JCA interfaces for the Android KeyStore. *  * @hide  */ public class AndroidKeyStoreProvider extends Provider {    public static final String PROVIDER_NAME = "AndroidKeyStore";    public AndroidKeyStoreProvider() {        super(PROVIDER_NAME, 1.0, "Android KeyStore security provider");        // ...    } /**     * Installs a new instance of this provider.     */    public static void install() {        // ....        Security.addProvider(new AndroidKeyStoreProvider());        // ...    } } [리스트 9] AndroidKeyStoreProvider.java - “AndroidKeyStore” 라는 이름의 JCA provider 등록 과정이런 일련의 과정을 거쳐 시스템에서 등록한 AndroidKeyStore 라는 이름으로 Android KeyStore 서비스에 접근할 수 있게 됩니다. 그리고 안드로이드에서 사용 가능한 KeyStore provider 들의 종류를 뽑아보면, 아래와 같은 결과가 나타납니다.// List all security providers for (Provider p : java.security.Security.getProviders()) {    System.out.println(String.format("== %s ==", p.getName()));    for (Provider.Service s : p.getServices()) {        System.out.println(String.format("- %s", s.getAlgorithm()));    } } output: == AndroidKeyStoreBCWorkaround == == AndroidOpenSSL == ... == AndroidKeyStore ==    - AndroidKeyStore     - HmacSHA256    - AES    ... [리스트 10] 안드로이드 M(6.0.1)에서 지원하는 KeyStore provider 목록(중요) AndroidKeyStore 의 Hardware 레벨 지원 여부 확인다시 Android KeyStore 시스템의 설명으로 돌아가 봅시다.Key material of Android Keystore keys is protected from extraction using two security measures:…Key material may be bound to the secure hardware (e.g., Trusted Execution Environment (TEE), Secure Element (SE)) of the Android device. When this feature is enabled for a key, its key material is never exposed outside of secure hardware.Android KeyStore 는 키의 추출을 방지하기 위해 두 가지 보안 조치를 사용합니다:…키는 안드로이드 기기의 보안 하드웨어(e.g., Trusted Execution Environment (TEE), Secure Element (SE)) 에서만 동작할 수 있습니다. 이 기능이 활성화되면 키는 절대로 보안 하드웨어 밖으로 노출되지 않습니다.그런가보다 싶지만 유심히 읽어봐야 할 대목이 있습니다. 바로 Key material may be bound to … 부분입니다. is 가 아니라 may be 랍니다. 즉, 키가 하드웨어에 저장되지 않을 수도 있다는 사실입니다. 물론 문서에는 언급되어 있지 않지만 안드로이드 시스템 특징상 제조원가 절감을 위해 디바이스 제조사들이 KeyStore 를 소프트웨어로 구현할 수도 있다는 뜻입니다. AOSP 의 Keymaster 구현을 살펴보면 sw_enforced 라는 키워드가 있습니다. 이 keymaster API 를 하드웨어 제조사에서 Keymaster HAL 을 통해 호출하는데 만약 sw_enforced 인스턴스를 넘기는 형태로 구현할 경우 그 하드웨어는 KeyStore 를 지원하지만 (API Level 18), 그것이 반드시 별도의 보안 하드웨어 위에서 동작한다고 말할 수는 없습니다.그리고 “Inside Android Security” 의 저자 Nicolay Elenkov 에 의하면 Android M 이전의 Software-backed KeyStore 는 root 된 기기에서 유출 가능하다고 합니다. 링크의 내용이 다소 길기 때문에 요약하자면 software 기반의 KeyStore 구현은 키를 /data/misc/keystore/user_X(여기서 X 는 uid - 시스템이 앱마다 부여하는 id)에 저장하는데 이 파일의 내용은 keystore-decryptor 로 풀어볼 수 있다고 합니다. 그리고 하드웨어 보안을 지원하지 않는 기기를 확보하지 못해 실 기기에서는 확인할 수 없었습니다만, 에뮬레이터에서 실제로 확인해 본 결과 사실이었습니다.즉, (Android KeyStore)를 쓰더라도 Android M 이전의 기기에서는 우리 앱의 데이터가 100% 안전하다는 장담을 할 수는 없습니다. 아직까지 이 문제를 해결할 방법은 찾지 못했습니다만 아래와 같은 로직으로 ‘이 기기에서의 앱 실행은 안전하지 않을 수 있다’ 같은 안내를 띄우는 정도의 가이드는 개발 가능합니다.val privKey = (keyEntry as KeyStore.PrivateKeyEntry).privateKey val factory = KeyFactory.getInstance(privKey.getAlgorithm(), "AndroidKeyStore") val keyInfo: KeyInfo try {    keyInfo = factory.getKeySpec(privKey, KeyInfo::class.java)    println("HARDWARE-BACKED KEY???? " + keyInfo.isInsideSecureHardware) } catch (e: InvalidKeySpecException) {    // Not an Android KeyStore key. e.printStackTrace() } [리스트 11] KeyInfo API 로 키가 하드웨어로 안전하게 보호되고 있는지를 확인하는 방법다행히도 저희가 보유 중인 개발 시료에서 모두 확인해본 결과 모두 true 로 확인되는 것으로 보아 전 세계의 대중적인 API Level 18 이상인 Android 기기에서는 KeyStore 를 안심하고 사용할 수 있다는 결론을 얻었습니다.다만 API Level L 이전의 Android KeyStore 에는 사용자가 Lock screen 을 설정하지 않을 경우 초기화 된다거나, 직접 확인하진 못했지만 앱을 삭제하더라도 KeyStore 가 완전히 초기화되지 않는 등의 문제도 있다고 하니 유의하는 것이 좋겠습니다.맺으며이상으로 KeyStore 를 사용해 데이터를 암호화하는 방법에 대해 알아봤습니다. 저희 하이퍼커넥트에서도 현재 제작 중인 안드로이드 앱 일부에서 이 기능을 탑재해 고객 여러분들의 데이터를 안전하게 보호하려 노력하고 있습니다. 또한 iOS 도 Secure enclave라 하여 비슷한 기능을 제공하고 있으며 역시 저희 개발진은 이 기술의 적극 도입을 위한 노력을 진행 중입니다.물론 여기 적혀있는 내용들은 Android M(API Level 23) 이후에서만 100% 안전하기 때문에 저희는 그 이전의 안드로이드 버전에서도 데이터를 안전하게 저장할 방법에 대해 지금도 계속 고민 중입니다.또한 눈치 빠른 독자분들은 이 기법을 잘 응용하면 외부 저장소에 저장하는 파일도 암호화 할 수 있다는 사실을 깨달으셨을 겁니다. 이 기법은 요즘 데이터 불법 유출로 몸살을 앓고 있는 웹툰 앱들에도 유용합니다. 임시로 다운로드 한 이미지 파일을 KeyStore 가 생성해주는 키로 암호화해 버리고, WindowManager.LayoutParams#FLAG_SECURE 를 사용해 화면 캡쳐까지도 막아버린다면 대부분의 어설픈 유출 시도는 손쉽게 막으실 수 있으리라 생각합니다.꽤 길었던 1부가 끝났습니다. 2부에서는, 2017년 5월에 소개된 Room을 사용한 안드로이드 데이터베이스를 암호화하는 법에 대해 소개하겠습니다.더 보기Android KeyStore 시스템블록 암호 운용 방식초기화 벡터문자 인코딩AES 암호화RSA 암호화Padding(Cryptography)AOSP KeyStore implementation requirementsHow the Android keystore system can be secureJCA reference guideUnderstanding Android zygote and DalvikVMAndroid InternalsKeystore redesign in Android M - by Nicolay ElenkovAnalysis of Secure Key Storage Solutions on Android#하이퍼커넥트 #개발 #개발자 #안드로이드 #모바일 #앱개발 #PersistentData #개발후기 #인사이트
조회수 7774

협업을 위한 심볼 구조화, 플러그인으로똑똑하게 스케치 사용하기

Sketch App 도입은 Zeplin을 활용하여 효율적으로 개발자와 소통하기 위해 시작되었습니다. 도입하는 과정에서 안드로이드 UI를 담당하게 되었고, 심볼의 구조화와 적절한 플러그인의 사용을 통한 작업의 효율, 가지고 있던 문제점들을 해결하는 것에 중점을 뒀습니다.기존 작업방식과 문제점디자인 작업 패턴디자인 작업 패턴을 분석했을 때, 기존의 PSD 파일들에서 컴포넌트를 가져와 재조합하는 경우가 가장 많았습니다. 디자이너간 협업 시 최근 릴리즈된 디자인이 맞는지, 요소간 간격 같은 디테일한 부분에 대해 묻는 경우가 많았으며, 개발자와의 협업 시 지칭하는 용어가 달라서 생기는 커뮤니케이션 미스가 종종 발생했습니다. 구조화에 앞서, 분석하고 내린 작업의 키포인트는 다음과 같습니다.1. 최근 릴리즈된 디자인이 영향을 받는 모든 화면에 동기화되어야 합니다.2. 개발자와의 협업 시, 심볼의 네이밍을 기준으로 커뮤니케이션합니다.3. 디자이너가 사용 시, 시안 작업을 빠르고 편하게 할 수 있어야 합니다.4. 컴포넌트, 디자인 요소들이 서로 유기적으로 연결되어있어야 합니다.5. 시안 작업 시, 유저 데이터를 사용하기 편리해야 합니다.심볼 생성 기준심볼로 만들어야 하는 경우는 다음과 같이 정의했습니다.1. 다양한 상태값을 가진 요소2. 같은 크기의 영역 안에서 다양한 형태를 가진 요소3. GNB처럼 자주 쓰이는 컴포넌트4. 카드 형태의 디자인5. 아이콘Overrides 예시심볼 폴더 구조심볼 폴더 구조디자이너들이 사용하기 때문에 첫 번째 분류는 보이는 형태, 디자이너끼리 자주 사용하는 용어로 합니다. 두 번째 분류는 원활한 커뮤니케이션을 위해 목적 혹은 개발자분들이 사용하는 용어로 지정하며, 세 번째 분류까지 해야하는 경우 2 Column, 3 Column(스타일쉐어 내부에선 Grid라는 용어를 주로 사용합니다.)과 같은 다양한 변화에 대한 것이므로, 똑같이 커뮤니케이션에 용이하게 판단하여 결정합니다.Elements 폴더는 심볼을 구성하는 심볼들이 있는 폴더입니다. 직접 심볼 폴더트리를 타고 들어가 생성하는 경우는 없으므로, 분류에 더 목적을 두고 폴더 구조가 복잡해지는 것을 감수했습니다.그리고 Overrides를 대비하여 이해하기 쉬운 용어로 작성합니다.심볼의 활용자주 쓰는 컬러들을 심볼화하고 마스크 기능을 활용하면, 아이콘들의 색상을 더 편하게 변경할 수 있습니다. 추후에 브랜드 컬러, 그레이스케일이 변경되는 경우에도 컬러 심볼만 수정하면 큰 문제없이 바로 적용할 수 있습니다.플러그인의 활용작업에 주로 사용하는 플러그인은 Auto Layout, Button, Clipboard Fill입니다.Auto Layout의 Stacked Group 기능으로 심볼이나 요소들을 유기적으로 연결시킵니다. Button은 Tag, List item 등에 사용하며 짜잘한 수정작업을 줄여 시안작업에 더 집중할 수 있도록 합니다. Clipboard Fill은 스타일쉐어 특성때문에 활용 가치가 높은 플러그인입니다. 유저 이미지, 게시글의 사진을 스타일쉐어 웹에서 복사하여 시안을 작업할 때 활용합니다. 실 데이터를 사용하기 때문에 설득력이 높아지고, 조금 더 객관적으로 작업할 수 있다는 장점이 있습니다.플러그인 사용 Gif페이지 구성모든 화면이 모여있는 Master_Android.sketch 파일에서는 페이지로 분류합니다. 이 분류와 구글 드라이브 폴더 구조를 일치시켜 빠르게 파일을 찾을 수 있도록 하였으며, 탐색이 용이하기때문에 새로운 디자이너가 오더라도 쉽게 파악가능합니다.디자인 작업 프로세스시안 작업 시, 실제 데이터를 사용하여 설득력을 높이는 것을 가장 큰 목표로 합니다.1. 디자인 작업 전, 사용할 심볼들을 모두 Detatch합니다.2. 문제해결에 맞게 컴포넌트를 디자인합니다.3. 플러그인을 활용하여 웹에서 실제 데이터들을 가져와 채웁니다.4. 시안 작업이 끝난 후, 정리하여 Zeplin으로 내보냅니다.5. 심볼을 만들어야 한다면, Master파일 Symbols에 업데이트합니다.6. Master파일에 심볼을 사용하여 화면을 정리합니다.이 과정에서 생기는 큰 문제점은 모든 작업자가 심볼 구조화에 같은 기준을 가지고 있어야 한다는 점입니다. 생성 여부, 심볼 이름을 정하는 규칙 등에 대해 문서화하여 공유해도 익숙하지 않기때문에 실수가 생기기 마련입니다. 그래서 안정화되기까지 첫 구조를 잡았던 담당자가 정기적으로 확인하여, 다듬어나가는 것으로 결정했습니다. 비효율적인 방법일 수도 있지만, 동시에 구조화를 더 탄탄하게 하는 기회였습니다.잘가 포토샵.Sketch App의 업데이트에 따라 해결할 수 있는 방법이 달라지는 경우가 많았습니다. 그에 대비하여 의존성을 줄여나가는 고민을 계속하고 있으며 UI 뿐만 아니라, 작업툴 사용에 제약이 없다는 조건 하에 Overrides 기능과, Clipboard Fill, Auto Layout을 활용하여 다양한 템플릿 작업에도 사용할 수 있다고 생각합니다.#스타일쉐어 #개발팀 #개발자 #개발환경 #인사이트
조회수 3080

Eclipse 디버거 사용법

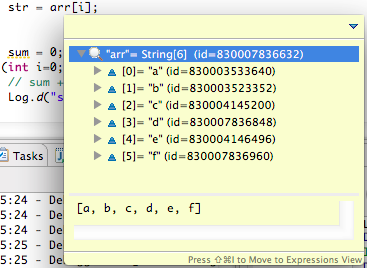
꽤 많은 분들이 디버거의 존재 자체를 모르고 있거나 혹은 디버거가 있다는 사실은 알아도 그 효용성에 의문을 제기하곤 합니다. 왜냐하면, 우리에겐 Log 클래스나 혹은 printf같은 훌륭한(?) 디버깅 도구가 있다고 생각하기 때문이죠. 물론 이렇게 필요한 변수를 찍어보면서 어떤 곳에서 버그가 있는지를 알아보는 일이 잘못된 일은 아닙니다만 복잡한 여러 상황이 맞물려 재현되는 버그는 이러한 고전적인(?) 방법을 써서 알아보기가 매우 어렵습니다.원인을 정확히 그리고 빨리 파악하려면 디버거의 사용법을 숙지하고 사용하는 것이 가장 좋습니다. 대부분의 개발 환경에서 디버거를 제공하는데 다행히 이클립스에서도 쓸만한 디버거를 내장하고 있습니다.오늘 포스팅에서는 이클립스 디버거 사용법에 대해 다루어 볼까 합니다.이클립스 디버거 뷰이클립스는 디버거 뷰를 제공하여 디버거를 사용할 수 있도록 합니다. 디버거 뷰는 어디에서 확인할 수 있을까요? 바로 우측 상단에 Debug 뷰에 들어가면 그곳에서 확인할 수 있습니다.디버깅의 시작그렇다면 어떻게 디버깅을 활성화한 상태로 프로그램을 실행할 수 있을까요? 상단 메뉴의 Run에서 프로그램을 실행할 때 Debug를 이용하여 프로그램을 실행하면 디버거가 작동하게 됩니다.브레이크 포인트 설정과 뷰보통 디버깅을 할 때 가장 먼저 하는 일이 브레이크 포인트를 잡는 일입니다. 브레이크 포인트를 에러가 일어나는 라인이나 혹은 의심이 가는 변수를 추적할 수 있는 라인쯤에 잡아놓고 프로그램을 디버깅하면 해당 라인을 실행할 때 디버거가 작동하게 되고 그곳에서 프로그램을 라인 별로 진행해가며 관찰을 진행할 수 있게 됩니다.브레이크 포인트 설정은 매우 간단합니다. 편집기 왼쪽에 파란 부분(마커 바)을 더블 클릭하게 되면 파란 원이 생기는데 이 원이 브레이크 포인트입니다. 혹은 오른 클릭하여 Toggle break point를 누르면 됩니다. 설정 후 다시 더블 클릭하게 되면 브레이크 포인트가 사라지게 됩니다.또한, 디버그의 브레이크 포인트 뷰에서 지금까지 걸어놓은 모든 브레이크 포인트들의 위치를 확인할 수 있고 활성화/비활성화, 삭제도 할 수 있습니다. 여러 브레이크 포인트가 걸려있을 때에는 이 탭에서 확인하고 관리하는 것이 더 편합니다.또한, 디버깅을 진행하고 있는 도중에도 다른 의심이 가는 라인에 브레이크 포인트를 걸 수 있습니다.스텝 단위 진행지정한 브레이크 포인트에 다다르면 동시에 디버거가 작동하게 되고 그 라인부터 스텝 단위의 진행을 할 수 있게 됩니다.이제 이 뷰의 버튼들을 이용하여 현재 상황을 진행하거나 되돌릴 수 있습니다. 자주 사용하는 버튼의 사용법을 알아보면Resume : 다음 브레이크 포인트를 만날때까지 진행합니다.Suspend : 현재 작동하고 있는 쓰레드를 멈춥니다.Terminate : 프로그램을 종료합니다.Step Into : 메서드가 존재할 경우 그 안으로 들어가 메서드 진행 상황을 볼 수 있도록 합니다.Step Over : 다음 라인으로 이동합니다. 메서드가 있어도 그냥 무시하고 다음 라인으로 이동합니다.Step Return : 현 메서드에서 바로 리턴합니다.Drop to Frame : 메서드를 처음부터 다시 실행합니다.등이 있습니다.실제로 디버깅 화면에서 버튼들을 눌러보면 쉽게 그 쓰임새를 아실 수 있습니다.변수의 상태 확인을 쉽게 해주는 변수 뷰디버깅을 진행하는 도중 변수의 값이나 객체의 상태를 알고 싶은 상황이 생기게 됩니다. 현재 의심이 가는 변수 이외에도 이 변수에 영향을 끼칠 다른 변수들이나 객체들의 상황을 실시간으로 검사할 필요가 있을 때 변수 뷰를 이용하면 도움을 얻을 수 있습니다.이곳에서 변수나 객체의 상태를 확인하고 변수의 상황에 대해서 저장할 수 있습니다. 변수나 객체의 상황을 모두 저장해서 클립보드에 붙이고 싶은 일이 생기면 해당 변수를 오른클릭 후 Copy Variables를 선택합니다.편집 창으로 돌아가 변수에서 Command + shift + i를 누르게 되면(혹은 오른 클릭 후 Inspect를 선택) Inspector 창이 뜨게 됩니다. 이 창에서 다시 한번 Command + shift + i를 누르면 해당 변수를 Expression 뷰로 보내게 되고 이곳에서 지속해서 변수의 상태를 관찰할 수 있게 됩니다.Expression 뷰 이용Expression 뷰에서는 변수 이름을 입력하거나 수행해보고 싶은 명령어를 직접 입력하여 그 결과 값을 관찰할 수 있습니다. 결과 값을 관찰할 뿐만 아니라 Expression에 써놓은 변수들은 명시적으로 지우지 않는 이상 계속해서 관찰을 수행하기 때문에 변해가는 상황을 지속해서 관찰할 일이 있는 변수나 명령문을 등록해놓기에 좋습니다.Display 뷰 이용디스플레이 뷰에서는 현 문맥에서 사용할 수 있는 명령어를 실행하거나 변수의 값을 조작하는 일을 수행하기에 적합한 환경을 제공합니다. Expression에서도 비슷한 기능을 제공하지만, 디스플레이 뷰를 이용하는 것이 더 편합니다. 메모장과 같이 쉽게 쓰고 지울 수 있기 때문입니다.또한, 원본 코드의 수정 없이 편하게 현재의 맥락을 변화시킬 수 있는 것이 가장 큰 장점이라고 볼 수 있습니다.필요한 명령어들을 적어놓은 후 실행하고 싶은 부분만 드래그하여 수행하거나 혹은 값을 리턴받을 수 있습니다. 지금은 boolean변수 하나의 값을 바꿔보기도 하고 조건 값에 따라 무언가를 리턴 받도록도 해놓은 상황을 스크린 샷으로 담아보았습니다.값을 반환받고 싶을 때는 두 번째 버튼을, 단순히 실행만 할 때에는 세 번째 버튼을 누르면 됩니다.두 번째 버튼을 눌러 값을 반환받는 상황입니다.단순히 실행만 하려면 세 번째 버튼을 누릅니다.브레이크 포인트에 조건 걸기브레이크 포인트에 조건을 거는 것이 굉장히 유용할 때가 있습니다. 특히 반복문안에 들어가 있는 코드들을 디버깅할 때 유용하지요. 반복문의 경우 모든 상황을 검사한다기보다는 특정 조건에서 값이 어떻게 들어가는지를 분석하는 경우가 더 많은데 이러한 상황을 검사하기 위해서 브레이크 포인트에 조건을 걸어야 합니다.브레이크 포인트를 거는 과정까지는 똑같습니다. 브레이크 포인트를 건 후 그 포인트에서 오른 클릭을 하면 Breakpoint properties 옵션이 있는 것을 확인할 수 있습니다. 이 옵션에서 조건문을 설정하여 디버거의 활성화 조건을 설정할 수 있습니다.먼저 Conditional을 활성화하여 어떤 조건에서 디버깅 화면으로 전환할지를 쓰면 되는데 이 창에 조건식을 쓰면 됩니다.또 hit count를 이용하여 조건을 걸 수도 있습니다. hit count에 값을 적용하면 해당 라인에 브레이크 포인트가 hit count만큼 잡힌 이후 디버깅 화면으로 전환하게 됩니다. hit count옵션은 반복문에서 한 100번쯤 이후에 디버깅을 시작하고 싶거나 하는 일이 생길 때 유용하게 쓸 수 있습니다.#스포카 #개발 #개발자 #꿀팁 #조언 #인사이트 #디버거 #디버깅 #디버그 #Eclipse
조회수 7529

초보 디자이너를 위한 안드로이드 DP(Dip), PX, DPI의 개념

안드로이드 앱 디자인은 처음인데요안드로이드 앱 디자인 처음 접하게 되면 dp, px(픽셀), Dpi이란 말을 듣게 됩니다. 안드로이드는 다양한 스마트폰 화면 크기와 해상도를 지원하고 있기 때문에 필요한 개념입니다. 처음에는 헷갈리기 쉽지만 생각보다 어렵지 않습니다. 그리고 이와 관련된 지식을 알고 있으면 디자인,개발 작업에 도움이 됩니다.스크린의 실제 단위 Pixel많이 들어봤을 법한 픽셀은 화면을 구성하는 최소 단위입니다.Pixel 단위는 화면의 전체 화면 크기와 상관없이 지정한 수치만큼 표시되는 절대적 표시 단위이므로 안드로이드에서는 Pixel보다 dp 단위를 사용하는 것이 개발이 이루어질 때 수월합니다.그 이유는 아래 DP단위 개념을 설명에서 알 수 있습니다.DPIDPI는 Dot Per Inch로 1인치에 들어가는 픽셀을 나타내는 단위입니다. 예를 들면 100DPI는 1인치당 픽셀이 100개 포함된다는 것을 말합니다. 개수가 많을 수록 고밀도이며 안드로이드에서 주요 DPI는 아래와 같습니다.DPI기준ldpi120dpimdpi160dpi (기본)hdpi240dpixhdpi320dpixxhdpi480dpixxxhdpi640dpi안드로이드의 기준 DPI는 160 DPI 입니다. 160 DPI인 경우 밀도 독립단위 DP와 PX이 같은 크기를 갖습니다. 즉, 16DPI에서는 1dp는 1px이 됩니다.다양한 디바이스 크기에 대응하기 위해 필요한 DPDP는 픽셀 독립 단위입니다.화면의 크기가 달라도 동일한 비율로 보여주기 위해 안드로이드에서 정의한 단위이며 큰 화면,작은 화면에 상관 없이 같은 크기로 나타납니다.예시1) 같은 사이즈의 애플리케이션에 Low, Medium, High-density 화면에 PX 단위로 크기를 지정했을 때예시2) 같은 사이즈의 애플리케이션에 Low, Medium, High-density 화면에 DP 단위를 지원했을 때위의 예시들을 보면 안드로이드에서 왜 DP단위를 써야 하는지 알 수 있습니다.위의 개념들을 실무에 응용DP, Px, DPI는 안드로이드 앱 디자인 할 때 꼭 알아야 합니다. 실제로 디자이너는 디자인 후 이미지를 보내줄때 해상도별로 Png파일을 보내줘야 하고 개발자도 리소스 파일을 해상도별로 관리해야 합니다.DP와 PX의 단위 변환개발을 하다보면 DP를 PX로 바꿔줘야할 경우가 있습니다. 안드로이드 레이아웃을 코드 작성 할때 는 DP를 사용할 수가 없기 때문입니다.사용하는 공식은 아래와 같습니다.px = dp * 단말 DPI/기본 160dp = px * 기본 160/단말 DPImdpi 지원 단말일 경우 dpi는 160 이므로 1dp 160/160 = 1pixel이 됩니다.xxhdpi 지원 단말일 경우, 5dp를 pixel로 계산하면5dp 480/160 = 15 pixel 이므로 xxhdpi 단말의 5dp는 15pixel이 됩니다.단위 변환을 계산해주는 도구디자이너는 가이드를 작성할 때 DP계산이 필요하고 개발자는 코드를 작성할 때 PX 계산이 필요합니다.머릿속으로 계산이 빨리 되면 상관없겠지만, 일하면서 여간 쉬운 일은 아닙니다.(숫자에 약한 디자이너라면 더더욱…!) 그래서 계산이 힘든 사람들을 위해 작업 시간도 줄여주는 도구 몇가지 소개합니다.1. Android DP/PX converter   각 화면 밀도 별로 dp 를 pixel 로 pixel 을 dp 로 간단하게 확인 해 볼 수 있다.(바로가기)2. Pixplicity DP/PX converter   각 화면 밀도 별로 pixel, dp, sp, mm, inch, pt 로 계산 값을 확인 할 수 있다. (바로가기)3. Cracker9의 Unit Converter   디자이너가 작업하면서 쓰기 유용한 포토샵 플러그인이다. (바로가기)안드로이드 앱 디자인 하실 때 도움이 많이 되셨으면 좋겠습니다.#에이치나인 #디자이너 #개발자 #협업툴 #크래커나인 #솔루션기업
조회수 1045

나른한 봄날, 회사에서 터지는 사고 BEST 20

그렇습니다. 봄이 오고 있습니다. 날이 따뜻해지고 출근 후 최소 2시간반은 나른한 정신으로 떨어지는 벚꽃잎을 떠올릴 시즌이 되었죠. 귓 속엔 끝없이 맴도는 장범준 연금 테마송과 도시의 뿌연 먼지가 서울에도 봄이 왔단 사실을 다시금 상기시켜 줍니다. 이렇게 졸리고 나른한 시즌에는 춘곤증을 날려줄 무언가가 절실하죠. 보통은 카페인 또는 봄맞이 꽃놀이 등이겠지만, 종종 극단적인 방법으로 졸음을 이겨내는 경우가 있습니다. 그렇죠. 사고를 치는 겁니다.졸림등골이 오싹해지고 손이 떨리며 옥상에서 담배 한 개비를 태우며 뛰는 심장을 느낍니다. 살아있음을 느낄 수 있는 좋은 방법이죠. 아드레날린과 코티솔이 잘 분비되는지 자가확인할 수 있는 시간입니다. 내분비계의 정상적인 움직임이 느껴지면서 다양한 감정과 지금까지 살아왔던 수많은 세월, 인간관계, 주량 등을 종합적으로 체크할 수도 있죠.오늘은 아주 사소하고 작은 사고부터, 격렬한 심장박동을 느낄 수 있는 거대한 사고까지 다양한 업무상 사고와 그 예방책 등에 대해서 알아보려고 합니다. 물론 대부분은 경험담입니다. 지금이야 웃으며 넘길 수 있지만, 당시엔 굉장했던 것들을 되새겨보며 저도 잠을 이겨낼 수 있을 것 같습니다. 벌써부터 소름돋는게 곤지암 슈비슈비 귀신보다 더 공포스러운 기억이군요.대부분의 사고는 5가지 유형으로 나뉩니다.1. 보고누락으로 인한 사고2. 뭔갈 잘못써서 터지는 기재형 사고3. 커뮤니케이션 미스로 인한 외부업체와의 이슈4. 결과물과 관련된 제작사고5. 말 잘못해서 터지는 주둥아리형 사고사옥이 무너지거나 대규모 해킹을 당했다거나, 횡령/배임 등의 쇠고랑이슈가 아닌 이상 대부분의 사고는 손과 입에서 시작됩니다. 이러한 사고는 미연에 방지하는 것이 최선이지만, 일이란 것도 사람이 하는 것이니 만큼 실수가 없을 수는 없습니다. 때문에 사고를 예방하는 것 못지않게 중요한 게 대처하는 방법이죠. 그래서 간단히 대처하는 방법에 대해서도 써보았는데, 사실 이 대처라는 것은 자기선에서 어찌어찌 마무리해선 안되는 겁니다. 회사는 그런 곳이 아니죠. 뭐든 보고와 지시에 의해 진행되기 때문에 '대처'라는 건 = 어떻게 보고하느냐. 와 같은 개념이기도 합니다. 이 점을 염두해두고 시작해볼께요~~ 다들 3D안경과 팝콘을 들고 구경해봅시다.1. 일어나보니 9시반아침의 5분은 지구상의 1시간과 같다.이건 사고라고 하기도 참 그렇지만, 신입입장에선 대형사고입니다. 일단 아침부터 강렬하게 일어날 수 있죠. 내가 이렇게 빨리 움직일 수 있었는가...에 대해서 다시 한 번 고찰해 볼 수 있는 시간입니다. 대처법은 잠이 들기 전 베게의 멱살을 잡고 7시반!! 7시반이라고!!! 알았어?!! 라며 거칠게 외치고 잠을 청해봅시다. 베게요정이 7시반이 되면 깨워줄 겁니다. 네, 그만큼 예방책이 없단 얘기죠.대처법 : 괜히 어디가 아프네, 할아버지가 꿈에 나왔네, 누가 돌아가셨네, 사고가 났네...하면 너무 뻔합니다. 그냥 늦어서 죄송합니다 다음부턴 지각하지 않겠습니다! 하고 들어가서 열심히 일하도록 합시다. 그리고 가끔 몰래..스윽 들어와서..스윽 앉는 사람들이 있던데, 그래봤자 다 알고있습니다. 상사에게 가서 늦게와서 죄송하다고 얘기하고 업무 시작하도록 합시다.2. CC안걸고 그냥 보냈을 때그럼 다시 보내면 됩니다.3. 전날 퇴근하면서 보일러/에어컨 안끄고 그냥 가기욕을 먹을 일입니다. 이건 사무실이 아니라 집이었어도 맘스터치 각입니다. 심지어 자취하는 분이라면 일 끝나고 집에 돌아와서 멀쩡히 켜진 채로 집을 태워먹을 듯한 보일러를 보고 느끼는 소름을 경험하셨을 겁니다. 돈이 타는 소리가 들리죠. 대표님도 똑같은 심정이었을 겝니다.대처법 : 이래서 IoT기술의 발전은 좋은 겁니다. 빨리 발전해서 앱으로 켜고 끄고 합시다.4. 영수증 버리기안녕? 난 니 고생이라고 해.영수증이 없어. 대부분 회계, 업무지원팀은 냉정합니다. 영수증이 없으면 처리가 안됩니다. 대천사 미카엘같은 분이 담당자라면 어찌어찌 대강 맞춰주기도 하겠지만, 결과적으론 그 분이 일이 꽤나 피곤하게 늘어나는 거니까요. 회사에 다니는 이상 껌을 하나 사도 영수증을 챙겨야 합니다. 안줘도 내놓으라고 해야합니다. 버려진 영수증이라도 주워와야 합니다. 영수증은 생명입니다.대처법 : 해당 매장에 가서 그 날짜 그 시간에 영수증을 다시 떼어달라고 합시다. 좀 시간이 지난 경우라면 꽤나 귀찮아질 수 있으므로 잘 사정사정해야합니다. 카드로 긁은 경우라면 전표를 카드사측에 요청해보도록 합시다. 대신 이 경우엔 언제 얼마를 썼었는 지 알고있어야 합니다.5. 견적서 같은 숫자써진 문서 세절 안하고 그냥 이면지로 쓰기음.. 안돼죠. 안돼요. 누가 내 주민등록등본 뒤에 메모하면 좋겠습니까... 비슷한 이치입니다. 뭐가 되었든 숫자가 1글자라도 있다면 일단 찢든 불을 태우든 반입자충돌을 시키든 해서 잘게 쪼개도록 합시다. 6. 세절기를 고장냈다.세절기는 막 SF영화에 나오는 그런 기계가 아니예요.그렇다고 20장씩 세절기에 종이를 꾸겨넣으면 고장납니다. 세절기가 체한 듯 꾸륵꾸륵 대다가 결국 멈춰버리는데 어?..하면서 손가락을 넣으면 내 살갗이 미립자가 되어 사라질 수도 있습니다. 개인적으론 플라스틱 자가 진짜 좋더군요. 쇠자면 더 좋습니다. 플라스틱자로 긁어내면서 정방향, 역방향으로 몇번 그륵그륵 해주면 풀어집니다. 대신 막혀있는 상태에서 계속 켜놓고 있으면 어디선가 탄 냄새가 나면서 세절기가 루비콘강을 건널 수도 있습니다.7. 입찰PT를 갔는데 폰트가 깨졌다.응. 입찰 망했어음... PPT의 글꼴포함 저장을 너무 믿으면 저렇게 됩니다. 글꼴저장을 믿지마세요. 주로 TTF가 저장가능하고 OTF는 일부 글꼴에 한해서만 저장이 가능합니다. 또한 TTF라고 할 지라도 상용제한이 걸려있는 폰트라면 저장이 되지 않습니다. 가장 속편하고 깔끔한 건 사용폰트까지 한꺼번에 압축파일로 가져가는 방법입니다. 혹자는 xml로 분리한 다음 소스코드를 바꾸는 방법도 쓰지만 입찰비딩이 5분전인데 그럴 시간은 없죠.대처법 : 일단 나눔고딕이라도 깔아서 적어도 맑은고딕이나 굴림은 안나오게 해줍니다. 폰트는 마스터적용해서 일괄적으로 바꿀 수 있으니 이상한 줄바꿈같은 걸 예방하려면 나눔고딕 등으로 변환 후 폰트사이즈를 하나씩 줄여줍시다.8. 미팅갔는데 파일 안열림. USB잃어버림. 인터넷안됨외부출장을 자주 다니시는 분들은 항상 에그를 지참하시던가 무제한 데이터요금제로 테더링을 각오하고 다니셔야 합니다. USB는 원래 이성을 지니고 자유의지가 있는 물체라서 자주 사라지곤 합니다. 그리고 일 끝날 때쯤 다시 책상에 돌아오곤 하죠. 녀석의 습성을 잘 파악해야 합니다. 모든 파일은 메일에 꼭 복사본으로 하나 보내놓던가 아니면 드롭박스나 구글드라이브에 공유해놓도록 합시다.보통 미팅을 갈 땐 반드시 뭔가를 하나씩 빼먹기 마련입니다. 이건 거의 불변이죠. 그러니 뭘 빼먹을 지 모르겠다면 모든 걸 하나씩 예비로 가지고 다니시는 게 좋습니다. 하다못해 펜까지도.9. 메일 잘못보냄클라이언트에게 우리 내부문서를 보냈습니다. 음? 네, 큰일났습니다. 어떤 문서인지는 모르겠으나 아마 견적서 같은 거였나봅니다. 이건...흠 큰일입니다. 메일을 보낼 때는 반드시 다시 한 번 주소를 확인해주세요. 그리고 지난 메일을 꼭 확인하고 그 메일에 답장하도록 합시다. 새로쓰기 이런거 하지말구. 이런 큰 이슈가 터지면....하아...일단. 흡연을 한 번 한 뒤, 팀장님 기분을 한 번 보도록 합시다. 사실 기분을 볼 필욘 없습니다. 왜냐면 30분전에 로또를 맞았거나 3년째 묶여있던 부동산이 500% 가격에 매매되지 않은 이상, 당신의 목숨은 경각에 달렸으니까요. 메일은 당신이 보냈으나 이런 이슈는 당신이 해결할 수 없습니다. 윗선에서 처리해야 합니다. 향후1달간의 당신의 모습10. 견적서에 0하나 더 붙임.이건 혼나야 할 일입니다. 숫자를 쓸 때는 0을 잘봐야 합니다. 그래서 3자리마다 콤마도 찍는거구요. 하지만 비교적 이 사고는 원만히 처리할 수 있습니다. 왜냐면 크로스체크가 되거든요. 받는 사람도 제대로 확인 못했고, 주는 사람도 그냥 줬다면 추후에 계산서가 좀 복잡해지겠지만 그냥 처리하면 됩니다.  그러나 계약당시의 금액에 문제가 있었다면 추후 논쟁의 여지가 있습니다. 계약법상 일방착오에 의한 계약해제는 불가합니다. 물론 그 금액이 잘못되었다는 걸 알았거나, 알 수 있는 여지가 있었다면(굉장히 모호하지만) 일방착오라고 해도 해제를 요구할 순 있습니다. 쌍방착오였다면 특정조건하에서 계약취소가 가능하긴 합니다. 그러나 만약 엄청나게 거액의 건이었거나 꽤나 복잡한 공공조달등의 과정이었다면 음... 한동안 회사를 좀 조용히 다녀야 할 듯 합니다. 11. 기한 실수택배 왔다ㅡ앙잉ㅇ!!!14일까지 배송해주세요!!~~라고 했는데 업체측에선 14일에 배송해달라는 줄 알았다고 칩시다. 근데 행사일이 내일인거예요. 이럴 땐 어떻게 해야될까요. 두 가지 경우가 있습니다. 택배발송 전이라면 약간의 금액부담을 하고 퀵으로 받으면 됩니다. 택배발송 후라면 큰일난겁니다. 일단 손해를 감수하고 행사는 치뤄야 하니 추가구매를 해서 퀵으로 받아야겠죠. 근데 그게 주문제작물품이었다면? 음...........실제로 이런 일이 발송했을 때. 택배물건을 추적해서 해당 영업소로 택시타고 뛰어간 적이 있습니다. 울면서 전화를 해야합니다. 영업소에 보관해달라고. 그리고 찾아가서 찾아와야 합니다. 이럴 땐 신속한 보고와 바로 전화하겠습니다!!! 가 필요합니다. 제발 무슨 물건이 언제까지 올 예정이라면 적어도 이틀전에 배송예정 물품체킹을 하도록 합시다.12. 이게 뭐야??파란색을 시켰는데 옥매트같은 색깔의 묘한 아이가 내 눈앞에 있습니다. 배송 실수 였을까요? 아닙니다. 깨알같은 글씨로 "상기 색은 모니터에 보이는 것과 다소 차이가 있습니다."라고 써져있더군요. 원래대로라면 소비자원에 고발을 하든 진상을 부리든 해서 반품과 재배송을 요청해야 함이 맞지만, 사실상 그럴만한 시간적 여유가 없을 겁니다. 다시 사야 합니다.13. 제작물사고다시 돌아가버려!!!안 그럴 것 같지만 제작물 사고는 엄청나게 자주납니다. 100mm로 시켰는데 10mm짜리 스티커가 온다거나..이런 경우는 은근히 흔하죠. 서로 사이즈체크가 안된겁니다. 양방책임이니 양 쪽에서 책임을 지는 것이 맞긴 합니다만, 회사입장에선 납득이 가지 않는 얘기죠. 만약 오더할 때 제대로 100mm로 들어간 경우라면 이건 제작자의 실수가 맞습니다. 물론 오더하는 측에서 전일, 제작 전에 한 번 더 확인하는 것이 옳다! 라는 얘기도 있지만 그건 이론적인 거고 어쨌든 제작을 주업으로 하시는 분들께서 사이즈실수를 하시면 안되는 거죠. 대처법 : 업체는 당연히 반반내지는 쌍방과실로 하자고 할 겁니다. 오더보낸 메일이나 과업지시서 상에 문제가 없었다면 냉정하게 좀 질러야 합니다. 14. 구두계약 상 실수'네 그럼 그 때 봬요!' / '추후 다시 연락드릴께요.'는 엄연히 다른 말입니다. 전자는 그래, 구두상으론 계약한거야?!~ 라는 뉘앙스고 후자는 아직 확정은 아니다..라는 뉘앙스가 있어요. 이 말 하나때문에 사고가 터집니다. 강사섭외를 하거나 대관 등을 요청할 때 이렇게 말 한마디를 잘못하면 상대방은 스케쥴을 비워놓거나 이미 예약을 확정지어버리죠. 시간이 지나서 '어? 저희 거기서 안할건데요?'라고 하면, 이제 난리난리가 납니다. '아니 그때 하신다고 해서 자리 다 비워놓고 거기 요청하신 분들도 다 돌려보냈는데 이러시면 안되죠.'등등 업체쪽의 볼멘소리가 폭발할 겁니다. 구두계약은 말 한마디 한마디가 진짜 중요하므로, 스크립트를 써놓고 말하도록 합시다. 특히 견적이나 예약사항을 알아보기 위해 전화할 때는 녹음필수!!!15. 뒷마다 까다가 걸렸다.이왕 이렇게 된 거 앞에서 까도록 합시다.16. 3일내내 작업했던 파일이 깨졌다..................... 컴퓨터 잘못이니 어찌 할 도리가 있겠습니까만은... 삼가 고인의 명복을 빕니다.17. 인쇄사고인쇄..당신은 대체..후우..이건 얘기를 좀 해야겠습니다. 중요합니다. 인쇄사고는 엄청나게 자주!!!! 일어납니다. 일단 집에 있는 프린터나 회사프린터로 뽑아보고 판단하지 마세요. 인쇄소 프린터는 그것과는 완전히 다릅니다. 둘째, 반드시 ai/PSD원본파일을 보낼 땐 png와 PDF파일도 함께 보내서 비교해달라고 요청을 하셔야 해요. 이렇게 잘 나오는지 꼭 확인 후 인쇄해달라고. 그리고 셋째. 인쇄직전에 인쇄용으로 다시 만들어놓은 PDF파일을 보내달라고 하셔야 합니다. 그걸 보고 문제없는 지 다시 체크후에 제작오더를 내리시는 거예요. 그럼에도 불구하고 뒷종이에 잉크묻어남, 도무송실수, 컬러오차, 후가공실수, 종이재질이 다르다던지...온갖 실수가 넘쳐납니다. 왠만하면 중요한 인쇄건이라면 반드시 실인쇄전에 감리를 가시는 걸 추천드립니다. 감리갈 여건이 안되고 시간적 여유가 있다면 일단 한 판 뽑고 샘플을 보내달라고 하세요. 퀵으로 쏴달라고. 만약 이 난리를 쳤는데도 사고가 났다면... 그건 사람이 어찌할 수 없는 암흑의 영역에 존재하는 일입니다. 분명 인쇄소측의 과실이라고 해도 프로젝트 담당자면 혼나는 걸 결국 당신이 될 겁니다. 인쇄소가 어쨌다..라고 징징대봤자 사실 결과물이 이렇게 나왔는데 그럼 어떻게 할거냐? 라는 반문만 돌아올 뿐이죠. 인쇄소측에 정식적으로 지난 오더메일 히스토리와 발주서 등등/결과물의 오류부분등을 기재해서 재인쇄를 요청하시는 게 맞습니다. 물론 그에 대한 비용은 업체측에서 부담해야죠. 당연히. 인쇄에 대해 정확하게 알고 있는 사람도 종종 실수를 하는데, 대부분의 실무자는 인쇄소직원이 아니니 크고 작은 실수가 있는 건 당연한 일입니다. 하지만, 최대한 실수의 오차를 줄이기 위해 실인쇄가 들어가기 전 샘플받기, 감리하기, PDF받기 등은 체크하셨으면 합니다.18. 뭘 엎었다.보통 책상위 오른쪽쯤에 커피같은 걸 놔두면 항상 마우스든 뭐든 선에 걸려서 자빠집니다. 오른쪽엔 뭘 놔두지 마세요. 그리고 엎었으면 빨리 치우세요. 어머 어쩌지?!.....하고 멀뚱하지 보고서있지 말구.19. 백업데이터 하드를 날려먹었다.이쯤되면 집에 가야됨..뭔가 백업을 하면서 헤헤헤, 백업이 알아서 되겠지 하고 원본파일을 지워버렸는데 백업이 제대로 안되고 다 날아가버렸고..................와우.(복구해야지 뭐.)20. 법인차량으로 사고를 냈다.안다쳤으면 다행입니다. 사람이 우선아니겠습니까. 보험처리하도록 합시다. 설마 아무리 법인차량이라지만 사고냈다고 "이런 배추김치꼬다리같은 자식아, 넌 돌아오면 시말서 깜지다!" 라고 윽박지른다면 그냥 그만두시는 게 좋을 듯 합니다. 큰 실수 작은 실수..뭔가 잘 정리해서 적어보려 했건만 지난 시간들을 되돌이켜 보며 생각나는 대로 쓴거라 순서에는 큰 의미가 없습니다. 돌이켜보니 참으로 리디큘러스하고 판타스틱한 일들을 많이 저질렀네요. 사실 사고는 반드시 나기 마련입니다. 그리고 그 사고는 대부분 '설마' 하는 부분에서 터지죠. 반드시 터집니다. 재고 수량을 확인 안하면 반드시 수량이 빕니다. 강사님이 전날 오시는 지 확인 안하면 다음 날 반드시 늦습니다. 파일 잘 갔겠지~ 라고 확인안하면 항상 안가있습니다. 백업이 되었겠지~~하고 파일을 지우면 백업이 안되어있다구요.설마란 없습니다. 세상엔 모든 일들이 벌어질 수 있어요.설마란 없습니다. 세상엔 모든 일들이 벌어질 수 있어요. 심지어 은행명이 다르고 계좌번호가 같은 곳도 있습니다. 실화였어요. 실제로 다른 은행에 쌩뚱맞은 사람에게 돈이 들어가버린 사태도 있었답니다. 우연의 일치와 살면서 한 번이나 일어날까말까한 일들이 여러분들 손에서 이루어지는 기적을 경험할 수 있는 곳이 바로 직장인 것 같아요.이렇듯 사고가 터지면 누구나 눈 앞이 아득해지고 사직서를 만지작 거리게 되지만, 사실 그렇게까지 막 모든 걸 책임지고 제가 떠나겠습니다....라고 자책할 일은 아닙니다. 그리고 떠난다고 책임을 지는 것도 아니구요. 책임은 그 자리에서 지는거죠. 모든 실수의 대처법은 머리론 기억하되 마음엔 담지말고 다음 일을 차근차근 해나가는 것입니다. 욕이야 당연히 한두번 먹으면 되고, 나 때문에 고생한 누군가에게 정중하게 감사와 죄송죄송을 표하면 될 일입니다. 따뜻한 봄 나른나른한 요즘인지라 자꾸 0이 00으로 보이고 메일주소도 헷갈리고 스케쥴도 오락가락 하실텐데, 모두 실수없이 아름다운 회사생활 되시길 바랍니다 :)어우, 이걸 그냥...에효..

기업문화 엿볼 때, 더팀스

로그인

/